
近年、サイバー攻撃は高度化・巧妙化を続け、従来のルールベース型セキュリティ対策だけでは検知や対応が追いつかないケースが増えています。特にクラウド化やリモートワークの普及、IT環境の複雑化により、企業が守るべき攻撃対象領域は急速に拡大しています。
こうした背景の中で注目を集めているのが、AIを活用したセキュリティツールです。AIセキュリティ ツールは、膨大なデータをリアルタイムで分析し、人手では見逃しがちな異常や脅威の兆候を検知・対応することで、セキュリティ運用の高度化と効率化を同時に実現します。
本記事では、AIセキュリティツールの概要、主な種類、ツールトップ11、企業向けの最適なツールを選ぶためのポイントまでを解説します。
AIセキュリティツールとは
AIセキュリティ ツールとは、人工知能(AI)や機械学習を活用して、サイバー脅威を検知・防止・緩和するソフトウェアソリューションのことです。膨大なセキュリティデータを分析し、パターンを特定するとともに、インシデントへの対応を自動化します。
これらのツールは新しいデータから継続的に学習することで、従来のルールベース型システムよりも迅速に進化する攻撃手法へ適応できます。その機能は、脅威検知、脆弱性評価、異常検知、自動的な意思決定、リアルタイム対応など多岐にわたり、複雑化するセキュリティ環境をより効率的に管理することを可能にします。
AIセキュリティ ツールは、既存のサイバーセキュリティ対策を置き換えるものではなく、補完・強化する存在です。より広範なセキュリティ運用の中に統合することで真価を発揮し、人間のセキュリティアナリストが本当に重要な脅威に集中できるよう、有益な洞察を提供します。また、ネットワーク全体にわたってスケール可能であり、大量のデータを迅速に処理できる点から、変化の激しい脅威環境にも適したソリューションといえます。
>>>関連記事:AIセキュリティとは?重要性、機能、サイバーセキュリティとの違いなどを解決!
AIセキュリティツールの主な種類
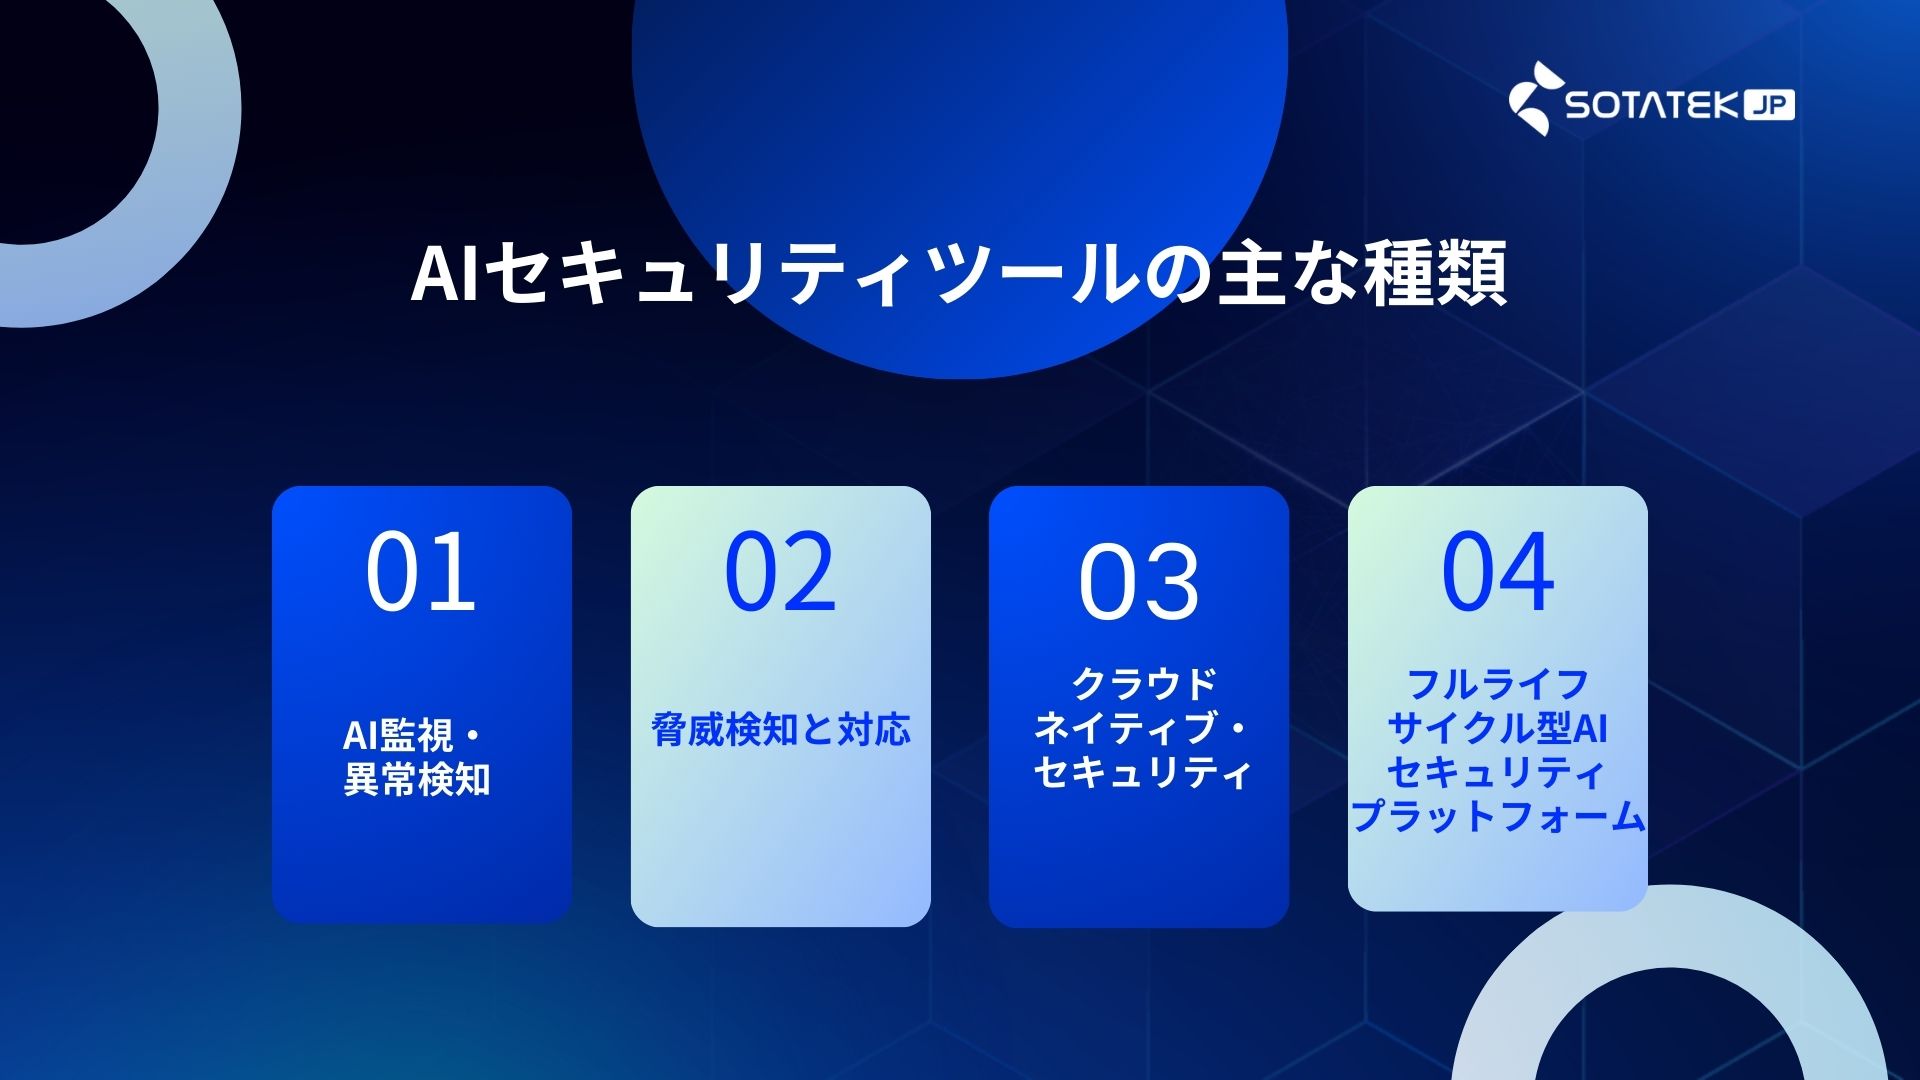
AI監視・異常検知
AI監視・異常検知ツールは、システム、ネットワーク、アプリケーションからのデータを継続的に分析し、通常の振る舞いから逸脱した挙動を特定します。機械学習モデルを用いて過去の活動をベースライン化することで、内部不正、システムの誤用、あるいは攻撃の初期兆候を示す微細な変化を検知できます。
静的なルールベースのシステムとは異なり、通信量、ログイン時間、リソース使用量、ユーザー行動などにおける異常なパターンを横断的に分析し、これまで知られていなかった脅威も発見可能です。これらのツールは、企業ネットワークやIoTエコシステムのようにデータ量が多く、動的に変化する環境で特に有効です。
※AI異常検知の詳細は、専用ガイドをご参照ください。
脅威検知と対応
AIを活用した脅威検知ツールは、エンドポイント、ネットワークトラフィック、クラウド環境、ユーザー行動を監視し、不審なアクティビティや既知の侵害指標(IoC)を検出します。教師あり・教師なし機械学習を用いて「通常」の状態を定義し、異常なログイン、横方向移動、不審なファイルアクセスなどのアウトライアーを特定します。
こうした活動を迅速に検知することで対応までの時間を短縮し、ランサムウェアやデータ流出といった攻撃による被害を最小限に抑えられます。脅威対応ソリューションは、影響を受けたシステムの隔離や定義済みプレイブックの実行など、インシデント対応の多くを自動化します。また、SIEM(セキュリティ情報・イベント管理)やSOAR(セキュリティオーケストレーション/自動化/対応)といったプラットフォームとも連携します。
クラウドネイティブ・セキュリティ
クラウドネイティブ・セキュリティツールは、AIを活用してハイブリッドおよびマルチクラウド環境におけるリスクを管理します。クラウドワークロード、設定のドリフト、アクセス制御、リアルタイムイベントを監視し、設定ミスの特定、侵入検知、攻撃対象領域の最小化を支援します。AIによる分析により、動的に変化するクラウド資産間での異常パターンや権限昇格を迅速に相関・検出できます。
さらに、脅威検知に加えて、CIS、SOC 2、GDPR などの進化するフレームワークへの準拠を確保するため、コンプライアンスチェックやポリシー適用を自動化します。クラウドの伸縮性に合わせてスケールできる点から、パブリッククラウドへの移行やコンテナ化、サーバーレスアーキテクチャを採用する現代の組織にとって不可欠な存在です。
フルライフサイクル型AIセキュリティプラットフォーム
フルライフサイクル型AIセキュリティプラットフォームは、脅威の予防から検知、調査、解決まで、セキュリティプロセス全体をエンドツーエンドでカバーします。ネットワーク、エンドポイント、ID、クラウドからのデータを統合し、統一された可視性を提供することで、セキュリティチームがより正確かつ効率的に脅威を特定できるよう支援します。
これらのプラットフォームは、複雑なエンタープライズ環境におけるコンプライアンス、リスク管理、セキュリティ運用をサポートします。既存のワークフローとの統合により、対応のオーケストレーション、修復の自動化、ITエコシステム全体でのセキュリティポリシーの適用が可能です。また、インシデントの履歴コンテキストを保持するため、フォレンジック分析にも役立ちます。
AIセキュリティツールトップ11
AI監視・異常検知
Microsoft Azure Anomaly Detector
Microsoft Azure Anomaly Detectorは、時系列データの異常を検知するAIサービスで、シンプルなAPI呼び出しにより利用できます。機械学習の専門知識がほとんどないユーザーでも扱えるよう設計されており、リアルタイムおよびバッチ処理の異常検知に対応し、既存アプリケーションやシステムへの統合が容易です。
主な特徴:
-
単変量異常検知:売上やリクエスト数など単一変数の異常値を、自動選択された最適モデルで検出
-
多変量異常検知:グラフアテンションネットワークを用い、複数変数とその相互依存関係を分析してシステム全体の異常を検出
-
ストリーミング検知:新たに到着するデータを、過去データから学習したパターンと比較して分析
-
バッチ検知:一定期間のデータセットを処理し、一貫したモデルで全異常を検出
-
変化点検知:時系列データのトレンド変化を特定し、指標の構造的変化を把握
Dynatrace
Dynatraceは、複雑なIT環境向けにAI駆動の異常検知を提供します。継続的な機械学習と予測分析を活用し、動的なマルチクラウド環境全体での異常挙動を検出します。決定論的AIエンジン「Davis」は、依存関係を分析し、根本原因の特定、アラートの優先順位付け、顧客への影響測定までを一貫して行います。
主な特徴:
-
AIによる根本原因分析:異常を自動検出し、原因までトレース
-
Davis AIによるアラート管理:関連する異常を単一アラートに集約し、アラート疲れを防止
-
多次元ベースライニング:時間帯、季節性、利用状況などを考慮し、リアルタイムデータに基づいてしきい値を自動調整
-
動的環境への対応:「正常」が常に変化するコンテナ化・クラウドネイティブ環境に最適化
-
予測分析:トラフィックや負荷パターンを学習し、将来の挙動を予測
脅威検知と対応
SentinelOne Singularity
SentinelOne Singularityは、エンドポイント、クラウドワークロード、IDを横断した統合型の保護・検知・対応を提供するAI駆動のサイバーセキュリティプラットフォームです。行動ベースのAIを活用し、ランサムウェア、ゼロデイ脅威、進行中の攻撃を阻止します。
主な特徴:
-
エンドポイントとクラウドの統合保護:単一エージェントでサーバー、ワークステーション、クラウドワークロードを保護
-
自律型脅威防止:デバイス上のAIによりマルウェアをブロックし、攻撃対象領域を削減
-
行動AIによる検知:OSおよびクラウド環境全体で、静的・行動モデルを用いてゼロデイやランサムウェアを検出
-
自然言語による脅威ハンティング:Purple AIを使い、自然言語クエリで脅威探索、要約生成、調査の高速化を実現
-
自動インシデント対応:ポリシーベースの対応やワンクリック修復アクションを実行可能
Vectra AI
Vectra AIは、ネットワーク検知・対応(NDR)プラットフォームで、AIを活用してネットワーク、ID、クラウド、SaaS全体にわたる攻撃を検知・阻止します。行動分析とAIによるトリアージ、相関分析、優先順位付けを組み合わせることで、従来ツールでは見逃されがちな脅威への可視性と対応力を高めます。
主な特徴:
-
クロスドメイン脅威検知:データセンター、リモートワーク環境、クラウド、SaaS、IoT/OT、IDシステム全体で攻撃者の行動を検出
-
AI分析:ネットワークデータを取り込み・強化・分析し、ラテラルムーブメントや権限昇格などの挙動を可視化
-
AIによるシグナル最適化:AIアシスタントがアラートをトリアージ・相関・優先付けし、ノイズを削減
-
ID脅威検知:特権アカウントの不正利用、認証情報の悪用、人・マシンID双方での権限昇格を検出
-
クラウド脅威検知:クラウドのロール、リージョン、設定を横断して活動を相関し、複雑なマルチクラウド攻撃を検出
Darktrace
Darktrace / Endpointは、AIを活用したエンドポイントセキュリティソリューションで、既存のEDRを補完し、デバイス全体にわたる自律的かつ行動ベースの検知・対応を実現します。各エンドポイントにおける「正常」な挙動を継続的に学習し、既知・未知を問わず脅威をリアルタイムで阻止します。
主な特徴:
-
行動ベースの脅威検知:自己学習型AIにより、エンドポイントごとの正常挙動をベースライン化
-
自律的かつ的確な対応:文脈を考慮した対応で脅威を封じ込め、過度な隔離を回避
-
既存EDRの補完:Microsoft Defender for Endpointなどと連携し、Microsoft Graph Security APIを通じてネットワーク視点の可視性と防御を追加
-
Cyber AI Analyst™:トリアージと調査を自動化し、アナリストの負荷を軽減
-
リモート/ハイブリッド対応:社内ネットワーク、リモート、ハイブリッド環境のデバイスを継続的に保護
必要であれば、EDR/XDR/NDRの比較表や、日本企業向け(SOC運用・人手不足視点)に最適化した解説も作成できます。
AI駆動のクラウドネイティブ・セキュリティ
Microsoft Defender for Cloud
Microsoft Defender for Cloudは、マルチクラウドおよびハイブリッド環境全体を統合的に保護するクラウドネイティブ・アプリケーション保護プラットフォーム(CNAPP)です。開発、セキュリティ態勢、ワークロード保護を単一ソリューションに統合し、コードから実行時(ランタイム)まで一貫したセキュリティ管理を可能にします。
主な特徴:
-
統合CNAPPカバレッジ:DevSecOps、CSPM(クラウドセキュリティ態勢管理)、CWPP(クラウドワークロード保護)を1つのプラットフォームに統合
-
開発段階のセキュリティ(DevSecOps):GitHub、Azure DevOps、GitLabなどのリポジトリ内の設定ミス、シークレット、リスクを検出し、CI/CDパイプラインを保護
-
高度なCSPM:エージェントレスの態勢スキャン、規制遵守、ガバナンスワークフロー、攻撃パス分析をマルチクラウド環境で提供
-
マルチクラウド/ハイブリッド対応:Azure、AWS、GCP、オンプレミス環境まで、エージェント/エージェントレスの両方式で可視性と保護を拡張
-
ワークロード保護(CWPP):VM、コンテナ、データベース、ストレージ、サーバーレス機能向けに専用のDefenderプランを提供
Prisma Cloud
Palo Alto NetworksのPrisma Cloudは、アプリケーションライフサイクル全体を保護するCNAPPです。インフラ、アプリケーション、ID、データにわたる可視性、リスクの優先順位付け、リアルタイム保護を提供します。
主な特徴:
-
クラウドセキュリティ態勢管理(CSPM):クラウド環境を継続的に評価し、設定ミスの検出、ポリシー適用、コンプライアンス維持を支援
-
ランタイム脅威検知:多層防御とインライン防御により、アプリケーション、コンテナ、サーバーレス、ホストへの攻撃をブロック
-
AIによるリスク優先順位付け:日々新たに出現する攻撃を検知し、影響範囲(ブラストレディウス)を評価して最重要リスクを特定
-
AIアプリケーション向けセキュリティ(AI SPM):学習データ、モデルの完全性、デプロイ時のアクセスを保護
-
Prisma Cloud Copilot:自然言語インターフェースにより、コード・インフラ・ランタイムを横断した調査や修復を支援
Lacework FortiCNAPP
Lacework FortiCNAPPは、コードからクラウドまでアプリケーションを保護する統合型CNAPPです。Laceworkの異常検知・リスク優先順位付けと、FortinetのSOARおよび脅威インテリジェンスを組み合わせ、脅威の早期検知と迅速な修復を実現します。
主な特徴:
-
統合セキュリティプラットフォーム:CSPM、CWPP、KSPM、CIEM、IaCセキュリティ、アプリケーションセキュリティ、クラウド検知・対応を統合
-
行動ベースの脅威検知:機械学習により、認証情報の侵害、ランサムウェア、クリプトジャッキングなどのゼロデイ脅威を検出
-
リスク優先順位付けエンジン:脆弱性、設定ミス、アクティブな脅威データを自動相関し、最も重要なリスクと想定攻撃パスを可視化
-
クラウドID・権限管理(CIEM):クラウドプロバイダー全体でIDアクセスを継続的に可視化
-
継続的コンプライアンス:PCI DSS、HIPAA、SOC 2、ISO 27001など主要フレームワークにマッピング
-
Fortinet機能との統合:FortiSOARやFortiGuardとの連携により、検知・対応・オーケストレーションを強化
必要であれば、CNAPP各製品の比較表や、日本企業向け(クラウド移行・ガバナンス視点)の解説にも整理できます。
フルライフサイクル型AIセキュリティプラットフォーム
Microsoft Security Copilot & Sentinel
Microsoft Security Copilotは、Microsoft Sentinelと統合されることで、脅威の検知・調査・対応をエンドツーエンドで支援するフルライフサイクル型AIセキュリティソリューションを構成します。Copilotは自然言語プロンプトを用いてセキュリティデータと対話し、インシデントの要約やハンティングクエリの生成を支援します。Sentinelは主要なデータ基盤として、クラウド、ネットワーク、エンドポイント全体からのセキュリティテレメトリを提供します。
主な特徴:
-
自然言語による操作:平易な言葉でKQLクエリ生成、インシデント要約、Sentinelデータを用いた不審挙動の調査が可能
-
統合インシデントビュー:Microsoft SentinelのインシデントをMicrosoft Defender XDRと統合し、攻撃対象領域全体の可視性と文脈を提供
-
ガイド付き調査:Copilotが次のアクションを提案し、技術者向け/非技術者向けに最適化された要約やレポートを生成
-
リアルタイム分析:SAP(Preview)などのプラグインを通じて、ほぼリアルタイムのアラートとインシデントにアクセス
-
プロンプトのカスタマイズ:既定のSentinelワークスペース設定やプラグインの個別最適化により、プロンプト精度と業務効率を向上
Google Security Operations(SecOps)
Google Security Operationsは、脅威検知・調査・対応を統合するクラウドネイティブかつAI駆動のセキュリティプラットフォームです。Googleのインフラ基盤上で膨大なセキュリティテレメトリを高速・高精度に処理し、脅威インテリジェンスと自動化により手作業を削減し、対応を迅速化します。自然言語でのデータ操作、プレイブックによるワークフロー自動化、環境横断の可視性を提供します。
主な特徴:
-
スケーラブルな脅威検知:Googleの脅威研究チームが提供する継続更新型の検知ルールに加え、YARA-Lによるカスタム検知に対応
-
Geminiによる自然言語検索:複雑なクエリ構文なしで、ログ検索、脅威探索、新規検知の作成が可能
-
セキュリティテレメトリ基盤:大量データをフィルタリング、ルーティング、マスキング、正規化し、即時活用可能な形に整備
-
統合SOAR機能:EDR、IAM、ネットワークセキュリティなど各種ツールと連携し、対応プレイブックを構築・自動化
-
ケース管理とコラボレーション:インシデント追跡、調査記録、チーム連携を自動ドキュメント化されたケースウォールで管理
Opus Security
Opus Securityは、AIを活用した脆弱性管理プラットフォームで、ノイズを排除し、実際に重要なリスクへ集中し、修復を推進することを目的としています。複数ツールや攻撃対象領域の検出結果を統合し、現実世界の文脈に基づいて優先順位付けを行い、AIエージェント群により修復を自動化します。
主な特徴:
-
統合リスクビュー:クラウド、アプリケーション、インフラ全体のセキュリティツールからデータを集約・正規化・重複排除
-
文脈重視の優先順位付け:CVSSにとどまらず、悪用可能性、進行中の脅威、ビジネス影響、技術環境を評価して重要リスクに集中
-
AI主導の修復:AIエージェントが脆弱性修正をガイド・自動化・実行し、組織のポリシーやSLAに整合
-
ロール別インサイト:エンジニア、管理者、セキュリティ責任者それぞれに最適化された可視化とガイダンスを提供
-
適応型ワークフロー:既存のチーム体制やツールチェーンに適合する柔軟なワークフローで、修復ライフサイクルを自動化
必要であれば、SIEM/SOAR/XDRとの位置づけ比較や、日本企業向け(SOC運用・人材不足対策視点)のまとめも作成できます。
企業向けAIセキュリティツールの選び方
最適なAIセキュリティ ツールを選定するには、自社のセキュリティ成熟度、リスクプロファイル、運用上の制約に対して、そのツールの機能が適合しているかを見極めることが重要です。類似した機能を持つツールが増える中で、具体的なユースケース、既存システムとの連携性、デジタル環境の複雑さを軸に優先順位を付けることが鍵となります。
主な検討ポイントは以下のとおりです。
-
セキュリティ目的とユースケースの適合性:脅威検知、脆弱性管理、不正検知、クラウドセキュリティなど、最も必要とする機能を明確にしましょう。特定領域に最適化されたツールは、汎用型プラットフォームよりもその分野で高い性能を発揮することが多くあります。
-
既存システムとの統合性:現在利用しているSIEM、SOAR、EDR、クラウドサービス、DevSecOpsワークフローとどの程度スムーズに連携できるかを評価します。高い統合性は、運用への影響を最小限に抑え、データの相関分析精度を向上させます。
-
データカバレッジとテレメトリ収集能力:エンドポイントログ、クラウドテレメトリ、ネットワークフロー、IDイベントなど、どの種類のデータを収集・分析できるか、また自社環境の規模に対応できるかを確認します。
-
AIモデルの透明性とカスタマイズ性:検知ロジックを説明でき、チューニングやモデルのカスタマイズが可能なツールを選ぶことで、信頼性が高まり、誤検知の削減や自社の脅威モデル・コンプライアンス要件への適合が容易になります。
-
検知・対応のスピードと自動化:脅威をどれだけ迅速に検知し、自動対応を実行できるかを評価します。プレイブックの実行、インシデントのトリアージ、修復ワークフローなど、封じ込めまでの時間を短縮できる機能が重要です。
-
コンプライアンスおよびレポーティング対応:GDPR、HIPAA、SOC 2などの関連規制に対応できるか、監査担当者や経営層向けのレポートやダッシュボードが標準で提供されているかを確認します。
-
ベンダーの信頼性とサポート体制:ベンダーの成熟度、アップデート頻度、サポートの充実度を考慮しましょう。明確なロードマップと迅速なサポート対応は、長期的な信頼性に直結します。
-
コストとライセンスモデル:利用量ベース、階層型、定額制など、価格体系を理解し、自社の利用規模や将来的な成長計画に適合しているかを確認することが重要です。
FAQ(よくある質問)
AIセキュリティ ツールと従来のセキュリティツールの違いは何ですか?
従来のセキュリティツールは、事前に定義されたルールやシグネチャに基づいて脅威を検知します。一方、AIセキュリティ ツールは、機械学習によって通常時の挙動を学習し、未知の攻撃や微妙な異常も検出できる点が大きな違いです。特にゼロデイ攻撃や内部不正の検知に強みがあります。
AIセキュリティツールを導入すれば、人の運用は不要になりますか?
いいえ。AIセキュリティ ツールは人を置き換えるものではなく、セキュリティ担当者を支援・補完する存在です。アラートのノイズ削減や初動対応の自動化により、アナリストは本当に重要な判断や調査に集中できるようになります。
中小企業でもAIセキュリティ ツールは導入できますか?
はい。近年はクラウド型やSaaS型のAIセキュリティ ツールが増えており、初期投資を抑えて導入可能です。特にSOC人材が不足している中小企業にとって、AIによる自動検知・優先順位付けは大きなメリットとなります。
AIセキュリティ ツールは誤検知が多いという印象がありますが、本当ですか?
初期導入直後は学習段階のため誤検知が発生する場合がありますが、継続的に学習が進むことで精度は向上します。また、多くのツールではAIによるアラート相関・優先順位付け機能があり、従来型ツールよりもアラート疲れを軽減できます。
SIEMやEDRをすでに導入していますが、AIセキュリティ ツールは必要ですか?
必要性は高いといえます。AIセキュリティ ツールは、SIEMやEDRと連携することで、ログ分析の高度化、脅威検知精度の向上、自動対応の強化を実現します。特にXDR、CNAPP、SOARとの組み合わせにより、セキュリティ運用全体の効率が大きく向上します。
クラウド環境でもAIセキュリティ ツールは有効ですか?
はい。むしろマルチクラウドやハイブリッド環境では、AIセキュリティ ツールが不可欠です。設定ドリフト、権限の過剰付与、複雑な攻撃パスなど、人手では把握しにくいリスクをAIが自動的に検出・可視化します。
AIセキュリティ ツールの選定ポイントは何ですか?
以下の観点が重要です。
-
既存ツール(SIEM/EDR/クラウド)との連携可否
-
自動化レベル(検知だけか、対応まで可能か)
-
運用負荷(チューニングや学習にどれだけ手間がかかるか)
-
日本語サポート・国内導入実績の有無
AIセキュリティ ツール導入時の注意点はありますか?
AIに過度な期待を持ちすぎないことが重要です。運用プロセスの整理、アラート対応ルールの明確化、既存SOC体制との役割分担を行ったうえで導入することで、最大の効果を得られます。
まとめ
AIセキュリティ ツールは、サイバー脅威が高度化・多様化する現代において、企業のセキュリティ対策を支える重要な基盤技術となりつつあります。異常検知や脅威検知・対応、クラウドネイティブ・セキュリティ、さらにはフルライフサイクル型プラットフォームまで、用途や対象領域に応じてさまざまな選択肢が存在します。
一方で、AIセキュリティ ツールは万能ではなく、既存のセキュリティ対策を置き換えるものでもありません。自社のセキュリティ成熟度やリスク特性、運用体制を踏まえたうえで、適切なツールを選定し、既存のSIEMやSOC運用と統合することが成功の鍵となります。
重要なのは、「最新だから」「AIだから」という理由で導入するのではなく、自社の課題を明確にし、それを解決できるAIセキュリティ ツールを戦略的に活用することです。AIを自律的な防御者ではなく、人を支援する知的なパートナーとして位置づけることで、限られたリソースの中でも持続可能で強固なセキュリティ体制を構築できるでしょう。