
近年、生成AIや機械学習の急速な発展により、AIはもはや一部の先進企業だけの技術ではなく、あらゆる業界・業務プロセスの中核を担う存在となっています。業務効率化、高度なデータ分析、自動化、顧客体験の向上など、AIがもたらす恩恵は計り知れません。その一方で、AIの普及は新たなセキュリティリスクの拡大も意味しています。従来のサイバーセキュリティ対策だけでは防ぎきれない、AI特有の脆弱性や攻撃手法が次々と現れているのが現状です。
こうした背景から今、注目を集めているのが「AI セキュリティ」という考え方です。
本記事では、AI セキュリティの基礎概念から、サイバーセキュリティとの違い、重要性、メリット、主要な機能、そしてAIセキュリティの導入方法までをわかりやすく解説します。
AIセキュリティとは
AI セキュリティとは、人工知能(AI)をサイバーセキュリティ分野に活用し、システムを悪意ある攻撃から守るための取り組みを指します。AI セキュリティは、大きく分けて2つの領域をカバーしています。
サイバーセキュリティにおけるAIの活用
AIを活用して脅威の検知・予防・対応を自動化することで、組織はサイバー脅威に迅速かつ正確に対応できるようになります。例えば、機械学習アルゴリズムは、ネットワーク上のトラフィックパターン、ログイン試行、ユーザー行動などの膨大なデータを分析し、リアルタイムで異常を検知します。通常の挙動から外れたものは即座にアラートとして検出され、迅速な対応が可能となるため、攻撃者よりも一歩先を行く防御が実現できます。
AIシステム保護
AIが金融、医療、政府機関などの分野に不可欠な存在となるにつれ、攻撃者はAIモデル自体を狙うようになっています。主な脅威には、AIの判断を誤らせる敵対的攻撃(Adversarial Attack)や、学習データを改ざんするデータポイズニング(Data Poisoning)などがあります。これらの脅威からAIを守ることで、AIの信頼性を確保し、安定した判断と消費者の信頼を維持することができます。このように、AIを活用したセキュリティ対策と、AIそのものを守るセキュリティ対策の両方を理解し、対策することで、組織はAIの強みを最大限に活かしつつ、高度化する脅威に対しても強固で信頼性の高いシステムを構築することが可能になります。
AIセキュリティとサイバーセキュリティの違い
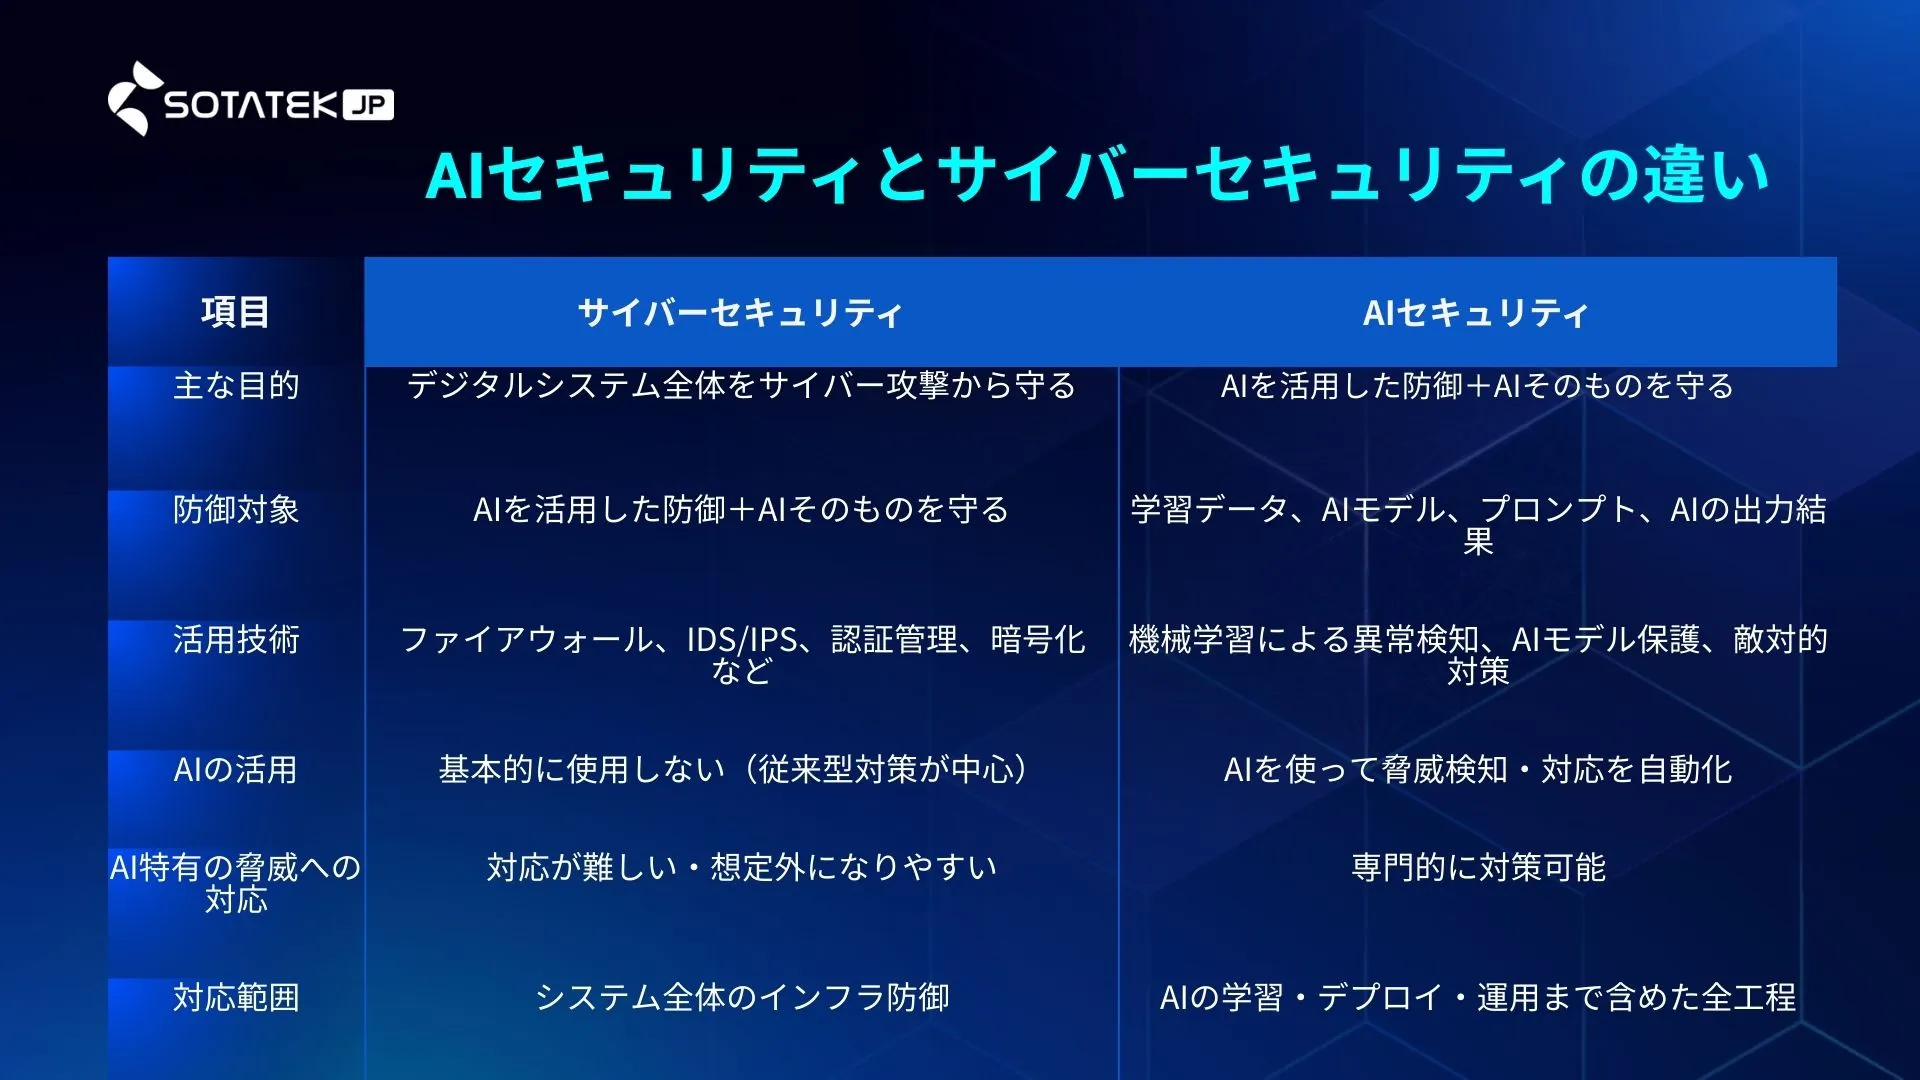
サイバーセキュリティは、デジタルシステム全体をサイバー脅威から守ることを目的とした、広範なセキュリティ分野です。一方、AI セキュリティは、前述した以下の2つの特定の領域に焦点を当てています。
- AIを活用してセキュリティ脅威を検知・対応すること
- AI特有のプロセスそのものを保護すること
特に後者の「AI固有のプロセスの保護」に注目すると、追加の防御対策を講じなければ、AIモデルは悪意ある攻撃によって容易に侵害される可能性があります。
具体的には、以下のような脅威が存在します。
- 敵対的攻撃(Adversarial Attacks):
機械学習アルゴリズムを欺くように意図的に作られた入力データによって、誤った、または有害な出力を引き起こす攻撃。 - プロンプトインジェクション(Prompt Injection):
操作されたプロンプトや指示を生成AIに入力することで、意図しない、または危険な出力を生成させる攻撃。 - データポイズニング(Data Poisoning):
学習用データを意図的に改ざんし、AIモデルの学習内容を歪め、性能を低下させたり、不正確な予測を行わせたりする攻撃。
ネットワークセキュリティやクラウドのID管理といった従来のサイバーセキュリティ対策も依然として重要ですが、AI セキュリティはそれに加わる専門的な追加レイヤーといえます。AIのライフサイクル全体において、出力結果が改ざんされないようにするためには、学習(トレーニング)、導入(デプロイ)、運用・監視(モニタリング)の各段階を適切に保護する必要があります。AIの能力が進化するにつれて、攻撃対象となる領域(アタックサーフェス)や潜在的なセキュリティリスクも同時に拡大していきます。そのため、今後はAIシステムの安全性を確保し、機密情報を守るために、より高度なAI セキュリティの専門知識が不可欠になるといえるでしょう。
AIセキュリティの重要性
AIシステムは現在、AIアシスタントやチャットボットから、金融・医療分野における高度なデータ分析に至るまで、私たちの日常サービスの中核を担う存在となっています。その一方で、AIの普及は、データの窃取、サービス妨害、ブランドや企業の信用失墜を狙う悪意ある攻撃者にとって、格好の標的となることも意味します。このような脅威を回避するため、AI開発者はAIシステムを脅威から守り、消費者の信頼を維持するための対策を継続的に強化しています。
技術の進歩は、常に諸刃の剣です。AIシステムが進化する一方で、攻撃者もまた、脆弱なシステムを突く技術を巧妙化させています。特に、クラウド環境に依存するAIプロセスは、常に攻撃のリスクにさらされているのが現状です。
例えば、オーストラリアの大手銀行や、国家レベルの医療データベースで稼働しているAIアプリケーションが標的型攻撃を受けたとしたら、その影響は計り知れません。さらに、AIシステムとそれを支えるクラウドセキュリティの両方が侵害された場合、被害は一層深刻なものになります。
こうしたリスクに備えるためには、
- AIを活用したセキュリティ対策(高速な脅威検知、より賢い防御)
- AIそのものを守るセキュリティ対策(敵対的攻撃の防止、データ保護)
この両面に同等に注力することが不可欠です。これにより、サービスの安定運用、顧客情報の保護、そしてAIを活用したサービスに対する信頼の維持が実現できます。さらに、コンプライアンスの観点も重要です。各国政府が「AIの無法地帯」とも言える現状に対応するため、データガバナンスやAI規制を整備し始める中で、AI セキュリティは今後、義務として求められる重要な要素になっていきます。最終的な指針となるのは、適切なセキュリティ対策を通じて、AIを社会にとって“善の力”として機能させることにあります。
AI セキュリティのメリット
AI セキュリティの最大のメリットは、自社の製品、そしてそれを利用する顧客を守れることにあります。このように考えてみてください。AIシステムを適切に保護することで、データの完全性とモデル出力の正確性を維持することができます。もし攻撃者がAIに入力されるデータを改ざんしてしまえば、AIの判断や予測結果は歪められ、信頼できないものになってしまいます。敵対的攻撃やデータポイズニングを防ぐことにより、AIモデルは常に信頼性の高い結果を出し続けることが可能になります。
また、強固なAI セキュリティは、脅威の検知と対応をより迅速に行えるというメリットももたらします。監視ツールによって、不審な挙動や新たな攻撃手法を早期に検出できるため、被害が拡大する前に予防的な対策を講じることが可能になります。
技術的なメリットだけでなく、「消費者からの信頼」という重要な価値も見逃せません。企業が責任あるAI運用とデータ保護に真摯に取り組んでいることが伝われば、ユーザーは安心して自分の情報を提供し、AIサービスを利用するようになります。AI技術・製品・サービスの多くは、顧客がデータを共有してくれることを前提に成り立っています。そのため、顧客の信頼と協力(カスタマーバイイン)は極めて重要です。ユーザーが安心して提供したデータを活用することで、パーソナライズの精度が向上し、製品の価値が高まり、さらに信頼が深まるという好循環(ポジティブなフィードバックループ)が生まれます。
特に、医療や金融といった規制の厳しい業界においては、データ保護は単なる努力義務ではなく、厳格なコンプライアンス要件として求められます。最終的に重要なのは、高度なAI機能と同時に、堅牢なセキュリティ体制を並行して成長させていくことです。この2つを両立させることで、リスクを最小限に抑えながら、安心してスケール(拡張)していくことが可能になります。顧客の期待を裏切ることなく、同時にデータガバナンス法にも準拠した運用が実現できます。
この意味において、十分なセキュリティ対策こそが、「安心してイノベーションに挑戦できる環境」を支える最大のメリットだと言えるでしょう。
AI セキュリティの機能
AI セキュリティは、自宅とその中にある高価な機器の両方を守る「多層防御の安全システム」のようなものだと考えてください。主に次の4つの重要なレイヤーで構成されています。
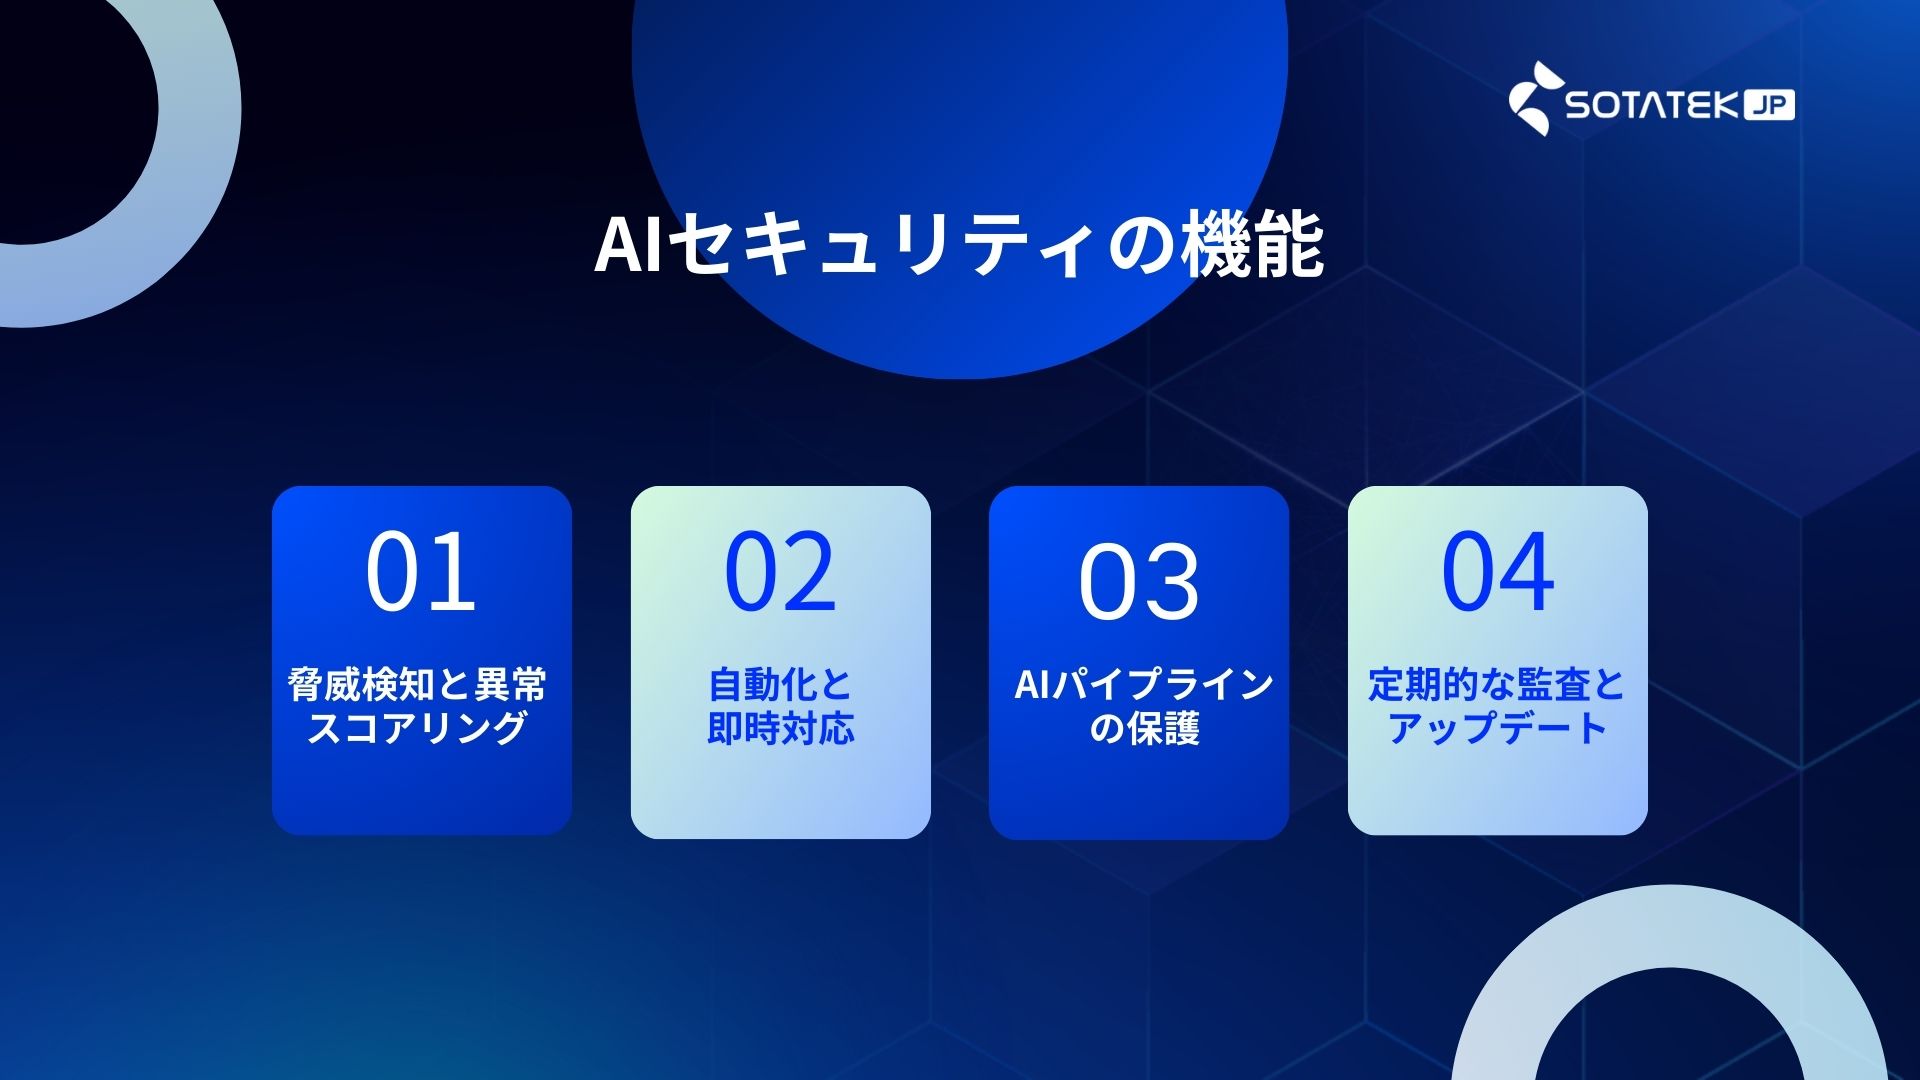
脅威検知と異常スコアリング
まるで、家に出入りする人や普段の物音を把握していて、不審な動きがあれば警告を発する番犬のように、AIは環境における「通常の振る舞い」を学習します。ネットワーク通信量の急激な増加や、見慣れないログイン試行など、異常または不自然な挙動が発生すると、それらは自動的に検知・フラグ付けされ、詳細な調査対象となります。
自動化と即時対応
番犬は異常を察知するだけでなく、ドアをロックし、家族に即座に知らせることもできます。同様にAIの世界では、自動化されたツールが以下のような対応を即時に実行できます。
- 不審なアカウントの停止
- 侵害されたシステムの隔離
- セキュリティ担当者への即時通知
これにより、小さな脅威が大規模な情報漏えいや攻撃へ発展するのを未然に防ぐことが可能になります。
AIパイプラインの保護
工場の生産ラインで「原材料の安全」と「製造工程の管理」が重要であるのと同じように、AIにおいては、
- 原材料=学習データ
- 製造ライン=モデルの開発・デプロイ工程
にあたります。
データ収集からAPI設定、モデルの運用まで、すべての工程にセキュリティチェックが必要です。例えば、
- 学習データが改ざんされていないか(データポイズニング防止)
- モデルへのアクセスが認可された担当者のみに限定されているか
といった点を厳密に管理する必要があります。
定期的な監査とアップデート
車を安全に走らせ続けるために定期的な点検やメンテナンスが必要なように、AIモデルにも継続的なチェックが欠かせません。脅威は日々進化するため、以下のような対応が重要になります。
- セキュリティ設定の定期的な見直し
- 新たな脆弱性の修正
- 侵害の疑いがある場合のモデル再学習
この継続的なメンテナンスによって、AI セキュリティの有効性を長期的に維持できます。
これら4つの対策を組み合わせることで、AI セキュリティは、
- 従来のITシステムを狙う脅威
- AIモデルそのものを標的とする攻撃
の両方に対して、検知と対応を同時に実現する強固な防御体制を構築することができるのです。
企業におけるAI セキュリティの導入方法
AI セキュリティの導入は、ひとつの大きな負担のように感じられるかもしれません。しかし、どんなに難しそうな取り組みでも、ステップごとに分解すれば、機密データを守り、AIの出力の信頼性を維持し、顧客からの信頼を守ることにつながります。つまり、AI セキュリティは「取り組む価値のある投資」であり、以下のようなシンプルな手順で進めることが可能です。
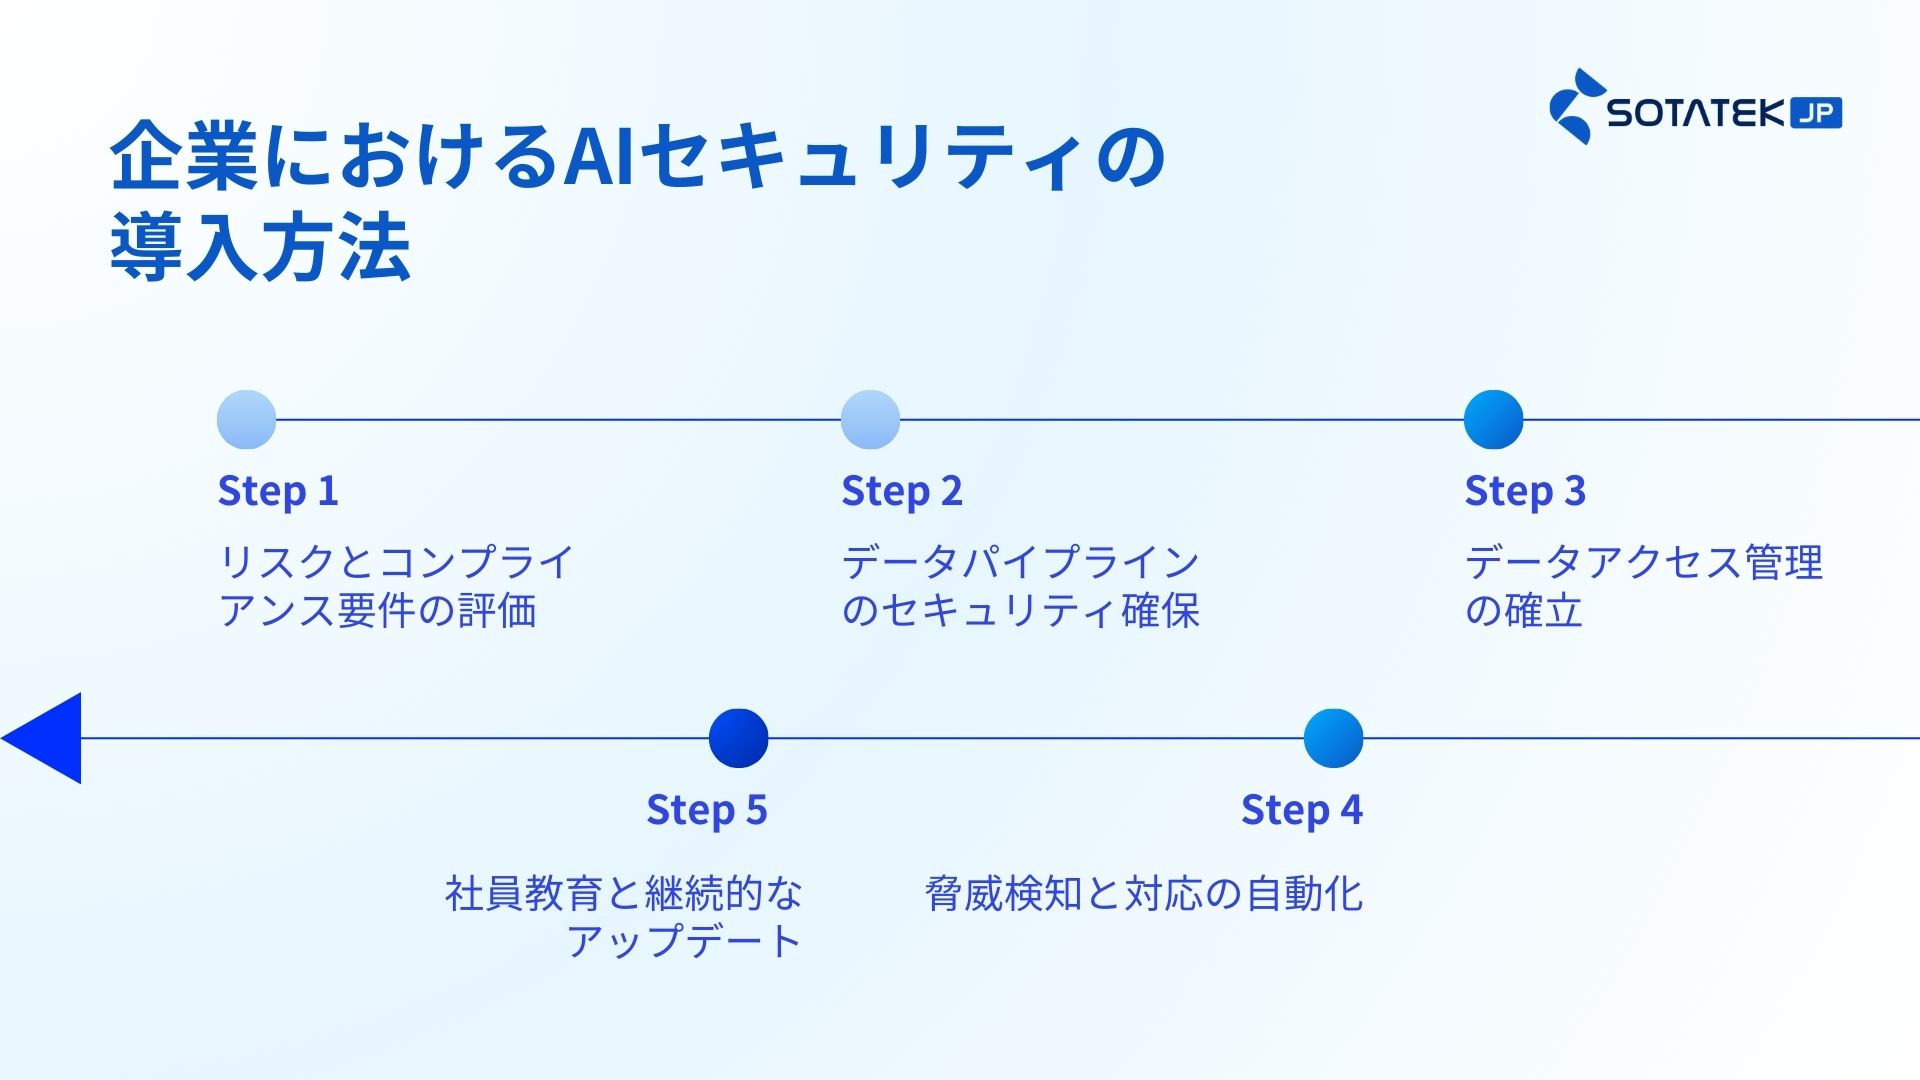
ステップ1:リスクとコンプライアンス要件の評価
まず最初に取り組むべきは、自社のAI活用状況の把握です。
- 組織のどの業務でAIを使用しているのか
- どのようなデータに依存しているのか
- AI規制(例:AI Act)や個人情報保護法など、どの法規制が適用されるのか
これらの問いに答えることで、セキュリティ対策を優先的に講じるべき領域が明確になり、限られたリソースをどこに集中すべきか判断できるようになります。
ステップ 2:データパイプラインのセキュリティ確保
データパイプラインとは、データが収集され、AIモデルに活用されるまでの一連の流れを指します。データが取得された瞬間から、AIに投入されるまでのすべてのプロセスにおいて、暗号化と不正アクセス対策を徹底することが重要です。これは、水道管の継ぎ目を完全に密封するようなもので、小さな漏れが後に大きな被害につながる可能性があります。
例えば、ユーザーのメールアドレスの一部だけが漏えいするような、わずかな不具合があったとします。一見すると大きな問題ではないように思えても、攻撃者がそれに気づけば、断片的な情報をつなぎ合わせてさらなる情報を取得したり、悪意あるデータを注入したりする可能性があります。その結果、重大な情報漏えいやAIモデルの精度低下、さらには企業の信用失墜にまで発展する恐れがあります。
こうした事態を防ぐために、以下の対策が有効です。
- データ収集時点でTLS(Transport Layer Security)などの通信暗号化プロトコルを使用し、通信中のデータを暗号化
- データがセキュアなストレージ(例:データレイク)に保存された後も、保存時の暗号化(at rest)と厳格なアクセス制御を実施
このように、「通信中」と「保存中」の両方で暗号化を行い、アクセス権限を厳しく管理する多層防御のアプローチによって、AIデータ基盤の安全性を大幅に高めることができます。
ステップ 3:データアクセス管理の確立
すでに触れましたが、これは特に重要なポイントです。学習データ、AIモデル、分析結果への閲覧・編集権限は、必要最小限の担当者のみに限定すべきです。ゼロトラストネットワーク、ロールベース認証(RBAC)、セキュアAPIなどの仕組みを導入することで、機密情報を適切な人だけが扱える環境を構築できます。
ステップ 4:脅威検知と対応の自動化
AIを活用したセキュリティツールを導入し、ネットワークの挙動やAIモデルの出力を常時監視しましょう。これにより、プロンプトインジェクションやデータポイズニングなどの異常な挙動を早期に検知し、人手よりもはるかに迅速に対応することが可能になります。この分野では、高度化するサイバー攻撃への対応スピードと分析力において、AIは人間を大きく上回ります。こうした自動化されたAI セキュリティ機能を導入することで、「不正な動きがあれば即座に検知・対処される」という安心感を得ることができます。
ステップ5:社員教育と継続的なアップデート
AI セキュリティは、単なる技術課題ではありません。最終的に運用するのは“人”と“プロセス”です。そのため、従業員が新たな脅威を正しく理解し、利用しているセキュリティツールを適切に扱えるよう、定期的な研修やワークショップの実施が不可欠です。また、AI技術は急速に進化し続けているため、定期的な監査やモデルの再学習・再評価を行い、AIの信頼性と安全性を常に最新の状態に保つことが重要です。
よくある質問(FAQ)
AIセキュリティと従来のサイバーセキュリティは何が一番違うのですか?
従来のサイバーセキュリティは、ネットワーク、サーバー、端末などITインフラ全体の防御が中心です。一方、AI セキュリティはそれに加えて、
-
学習データ
-
AIモデルそのもの
-
生成AIのプロンプトや出力結果
といったAI特有のプロセスとリスク領域まで保護対象に含める点が最大の違いです。
生成AI(ChatGPTなど)を業務で使う場合もAI セキュリティは必要ですか?
はい、必須です。生成AIでは特に、
-
機密情報の入力による情報漏えい
-
プロンプトインジェクション
-
誤った情報の業務利用
といったリスクが高くなります。そのため、
-
入力データのルール整備
-
出力内容の検証プロセス
-
利用ログの監視
など、運用ルールも含めたAI セキュリティ対策が重要になります。
小規模なAIシステムでもAI セキュリティ対策は必要ですか?
はい、規模に関係なく必要です。むしろ小規模なAIほど、
-
セキュリティ設計が簡略化されやすい
-
チェック体制が属人化しやすい
という理由から、攻撃の標的になりやすいケースもあります。最低限、
-
データ暗号化
-
アクセス制御
-
ログ監視
は必ず実施すべきです。
すでに運用しているAIにも、後からAI セキュリティを導入できますか?
はい、後付け導入は十分可能です。実際、多くの企業が、
-
監視体制の強化
-
権限管理の再設計
-
データの再検証
-
モデルの再学習
といった形で、運用中のAIに対して段階的にAI セキュリティを強化しています。
AI セキュリティ対策をしないと、どのようなリスクがありますか?
具体的には、以下のような深刻なリスクが考えられます。
-
AIの誤判断による業務事故
-
顧客データや機密情報の漏えい
-
AIサービスへの信頼低下によるブランド価値の毀損
-
規制違反による行政指導・罰則
特にAIの出力を業務判断に直接使用している企業ほど、被害の影響は甚大になります。
AI セキュリティはIT部門だけが対応すればよいのでしょうか?
いいえ、AI セキュリティは全社横断の取り組みが必要です。
-
IT部門:技術的な防御・監視
-
現場部門:データの取り扱い・AI活用ルールの遵守
-
経営層・法務:リスク判断・規制対応
このように、組織全体で連携して取り組むことで、初めて実効性のあるAI セキュリティが実現します。
AI セキュリティ対策を導入すると、AIの性能やスピードは落ちませんか?
適切に設計すれば、大きなパフォーマンス低下はほとんどありません。一部の暗号化処理や監視処理による負荷はありますが、
-
出力の信頼性向上
-
不正操作の防止
-
安定した運用
といったメリットの方が圧倒的に大きく、結果的にAIの実用価値は高まります。
今後、AI セキュリティはどれくらい重要になりますか?
今後は、
-
各国のAI規制の本格化
-
生成AIの業務利用の急拡大
-
AIによる自動意思決定の増加
により、AI セキュリティは「努力義務」から「事実上の必須要件」へと変わっていく可能性が非常に高い分野です。将来的には、「AI セキュリティに取り組んでいない企業は取引対象外」という時代が来る可能性も十分にあります。
まとめ
AIは、企業の競争力を高める強力なテクノロジーである一方、その活用が進むほど「攻撃対象」としての価値も高まっています。データ改ざん、モデル汚染、プロンプトインジェクションなど、AI特有のリスクはすでに現実の経営課題となっており、「導入して終わり」の時代は完全に終焉を迎えました。
今後、企業に求められるのは、AIの精度やスピードだけでなく、その安全性・信頼性・継続性をいかに担保するかという視点です。AI セキュリティは、IT部門だけの課題ではなく、経営・法務・現場が一体となって取り組むべき全社戦略へと進化しています。
適切なAI セキュリティ対策を講じることで、企業はリスクを最小限に抑えながら、安心してAIを事業成長のエンジンとして活用することができます。これからの時代、「AIを使うかどうか」ではなく、「AIをいかに安全に使いこなすか」こそが、企業価値を左右する重要な分岐点になっていくでしょう。
SotaTek Japanは、AI・クラウド・セキュリティ分野における豊富な開発実績と、グローバル標準に基づいた高度な技術力を強みに、企業のAI活用とAI セキュリティ対策を総合的に支援しています。生成AI導入時のセキュリティ設計から、既存AIシステムのリスク診断、運用フェーズでの監視・改善まで、実務に即した実践的なサポートをご提供しています。