
AIセキュリティとは、人工知能(AI)システムの完全性・機密性・信頼性を損なう脅威から保護するための分野です。AIのライフサイクル全体にわたって、データ、モデル、インフラを対象に、改ざん、不正利用、未許可アクセスを防止します。
効果的なAIセキュリティにより、AIシステムは意図された通りに動作し続け、長期的な信頼性を維持するとともに、安全かつ責任ある利用に関する新たな基準にも準拠することが可能になります。
本記事では、なぜ今AIセキュリティが重要視されているのか、AIシステムのどこにリスクが存在するのか、そして実務において求められる具体的な対策とは何かについて、わかりやすく解説していきます。
なぜAIセキュリティが注目されているのか?
AIは、もはや「実験段階」から「本格的な社会実装」へと移行しました。
わずか数年の間に、AIモデルは研究室や実証実験の枠を超え、カスタマーサポート、金融判断、医療ツールなど、実際のビジネスや社会インフラを支える中核技術へと進化しました。
マッキンゼーの調査レポート「The state of AI: How organizations are rewiring to capture value(AIの現状:企業はいかに価値創出に向けて変革しているのか)」によると、回答企業の71%が、少なくとも1つの業務機能において生成AIを日常的に活用していると回答しています。これは、2024年初頭の65%、2023年の33%から大きく上昇しています。
つまり現在、AIシステムは機密データを扱い、ビジネスや社会に重大な影響を与える判断に関与する存在になっているのです。
この変化こそが、AIセキュリティが一気に中核的な課題へと浮上した理由です。
AI導入初期の目的は、「AIが本当に使えるかどうか」を検証することでした。しかし現在では、
- 学習データの汚染(データポイズニング)
- AIモデルの盗難
- 出力結果の悪用
といったリスクが、事業継続、企業ブランド、社会的信用に直結する深刻な問題となっています。かつては机上の空論だったリスクが、今や現場レベルの“運用上のリスク”へと変化したのです。
ガートナーは次のように予測しています。
2027年までに、AI関連のデータ侵害の40%以上は、国境を越えた生成AI(GenAI)の不適切な利用によって引き起こされる。
生成AIへの投資拡大は、あらゆる業界でAI活用を一気に加速させました。企業は、クラウドサービス、API、社内業務システムに次々とAIモデルを組み込み、スピード重視で導入を進めています。その結果、従来のソフトウェアとは比較にならないほど、攻撃対象となる領域(アタックサーフェス)が拡大しています。
さらにガートナーは、次のようにも予測しています。
「2026年に向けて、世界のAI関連支出は2兆ドル(約300兆円)を超える見通しであり、スマートフォンやPC、インフラ製品への組み込みが成長を牽引する」
AIの急速な普及と同時に、規制の整備も世界的に進んでいます。
- EU AI Act(EU AI規則)
- 米国の連邦ガイダンス(NIST AIリスクマネジメント・フレームワークなど)
- ISO/IEC 42001(AIマネジメントシステム規格)
これらは、AIのガバナンスとセキュリティに対して、明確な基準と責任を求める動きです。その結果、AIセキュリティは「やったほうがいい対策」から「守らなければならない経営要件」へと変化しています。
AIシステムにおけるセキュリティリスク
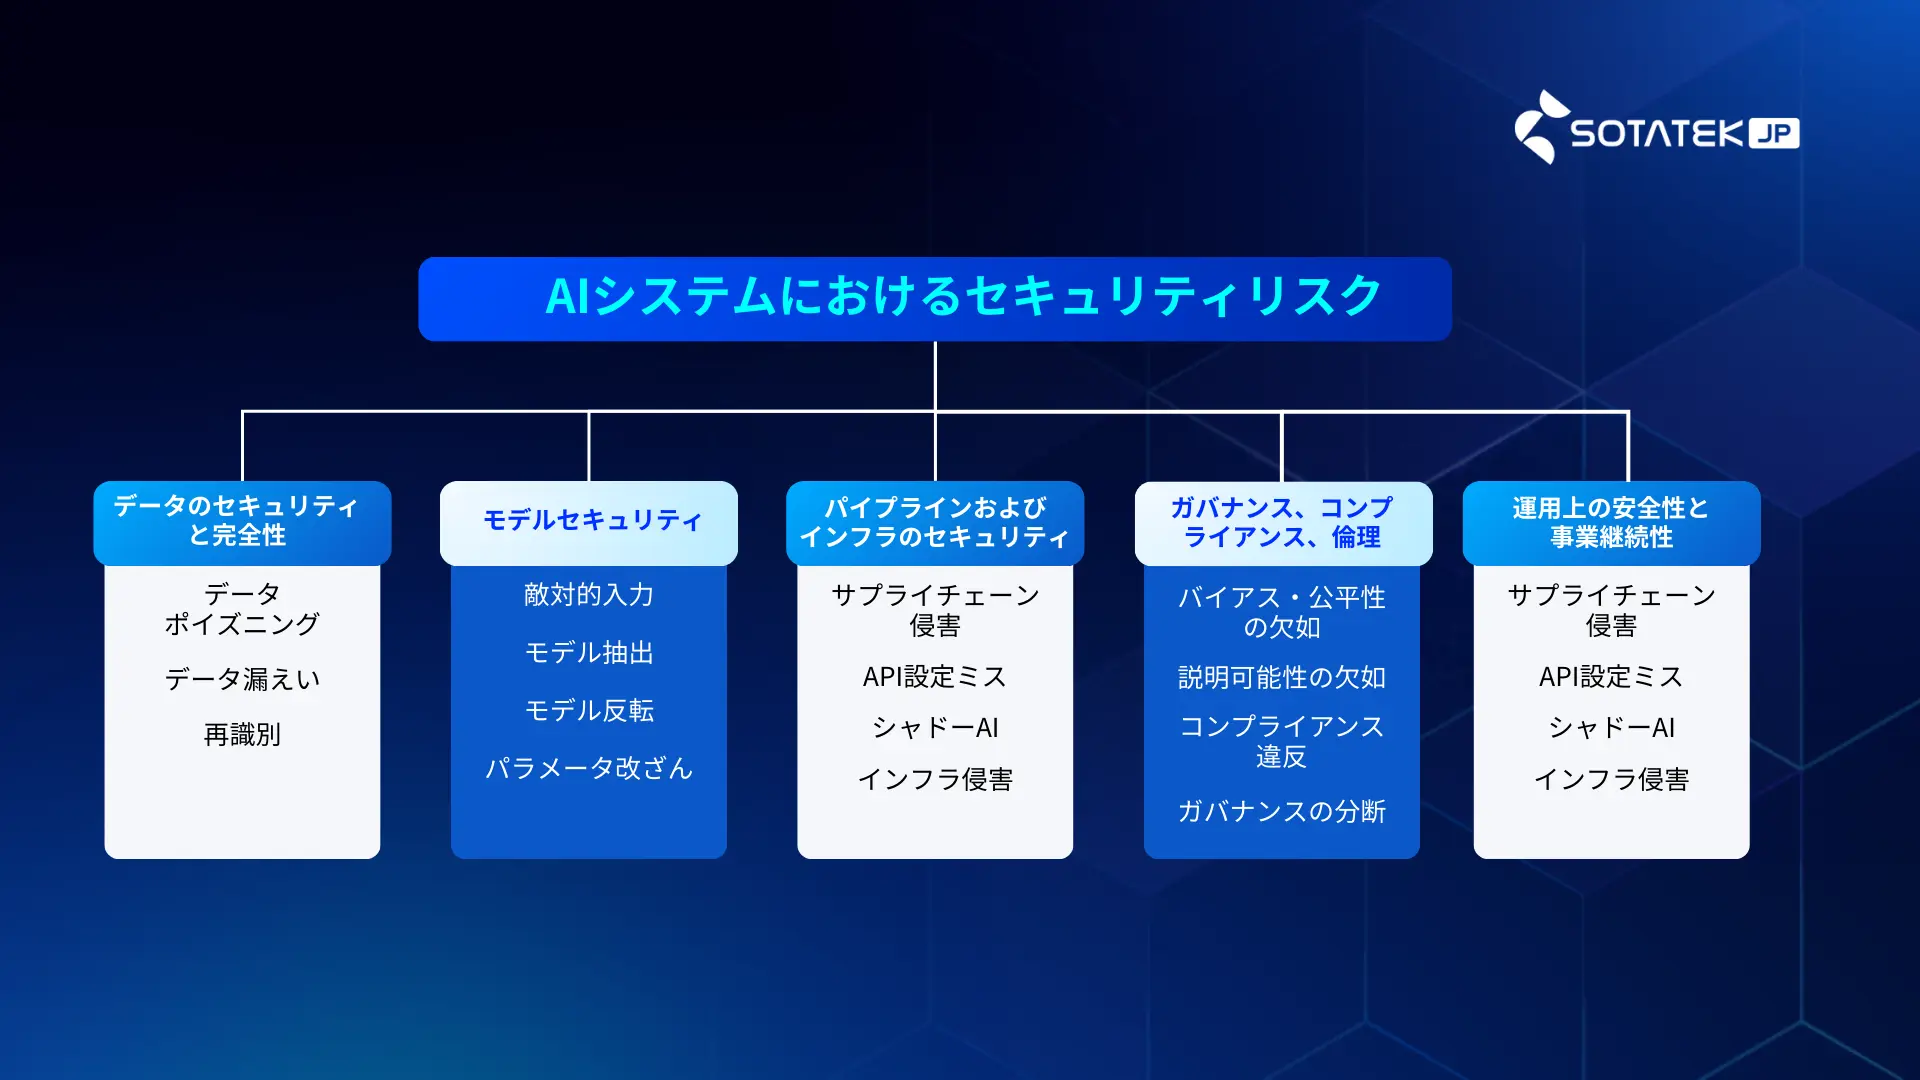
AI セキュリティの重要性を理解した次に問うべきは、「具体的にどこを守るべきなのか」という点です。AI セキュリティは単一のレイヤーに限定されるものではなく、次のような複数の領域にまたがる包括的な分野です。
- AIに入力されるデータ
- 出力を生成・処理するモデル
- ワークロードを保存・転送・実行するインフラ
- 安全かつ責任ある運用を保証するポリシーおよびガバナンス体制
これらの各領域には、それぞれ攻撃者に狙われやすい固有の脆弱性(失敗パターン)が存在します。つまり、AI セキュリティとは「技術そのもの」と「その使われ方の両方を守るための広範な取り組み」なのです。ここから、その実態を詳しく見ていきましょう。
データのセキュリティと完全性
データは、あらゆるAIシステムの基盤です。モデルの学習、振る舞い、判断のすべてはデータによって決定づけられます。そのため、収集・保存・利用のいずれかの段階でデータが侵害されれば、システム全体の信頼性と安全性が直接損なわれます。AI セキュリティでは、データのライフサイクル全体を通じて、「機密性・完全性・可用性(CIA)」を維持する厳格な管理体制が求められます。これには、データの取得方法、ラベリング、検証、不正アクセスや改ざんからの保護までが含まれます。
主なリスク
- データポイズニング:学習・微調整用データセットに悪意あるデータや誤誘導データを混入し、モデルの挙動を歪める攻撃
- データ漏えい:モデル出力、ログ、共有データセットなどを通じて機密情報が意図せず外部に流出するリスク
- 再識別:匿名化・集約されたデータから、個人情報や機密情報が復元されてしまうプライバシー侵害リスク
モデルセキュリティ
AIモデルは、予測や意思決定を司るAIシステムの中核機能です。モデルが侵害されれば、システム全体が破壊されるといっても過言ではありません。モデルセキュリティの目的は、アーキテクチャ、重み、パラメータを改ざん・盗難・不正利用から守り、実環境でも一貫して正しく動作させることです。
主なリスク
- 敵対的入力:モデルを欺いて誤った、または危険な出力を引き起こすために意図的に作られた入力データ
- モデル抽出:繰り返しクエリを送信することで、モデルのロジックや内部構造を再現し、知的財産を盗み出す攻撃
- モデル反転:出力結果から学習データに含まれる機密情報を復元する攻撃
- パラメータ改ざん:重みやパラメータを直接操作し、バックドアを仕込んだり、挙動を歪めたりする攻撃
パイプラインおよびインフラのセキュリティ
AIシステムは、データやモデルを動かすために、パイプライン、API、クラウド環境など複数のシステムにまたがって構成されています。これらが相互接続されることで、サードパーティライブラリ、ストレージ、APIなど、あらゆる依存関係が攻撃経路となり得るため、攻撃対象領域(アタックサーフェス)は急激に拡大します。
この領域のセキュリティは、コード管理、実行環境、データ転送、依存関係チェーンの完全性をAIのライフサイクル全体で守ることに重点が置かれます。
主なリスク
-
サプライチェーン侵害:OSS、事前学習済みモデル、外部ライブラリ経由で悪意あるコードが混入するリスク
-
API設定ミス:不適切な設定により、未認可アクセス、インジェクション、データ漏えいが発生
-
シャドーAI:公式な管理外で勝手に展開されたAIが、可視性・統制・コンプライアンスの欠如を招く問題
-
インフラ侵害:コンテナ、オーケストレーションツール、ストレージ環境への攻撃による業務停止や処理改ざん
ガバナンス、コンプライアンス、倫理
ガバナンスは、責任の所在、適用基準、長期的なコンプライアンス維持の枠組みを定義します。NISTのAIリスクマネジメント・フレームワーク(AI RMF)や
ISO/IEC 42001、EU AI Actなどの規制・標準に準拠しながら、透明性・公平性・倫理性をAIのライフサイクル全体で担保することが求められます。
主なリスク
-
バイアス・公平性の欠如:偏ったデータにより、差別的・不公平な判断が生まれるリスク
-
説明可能性の欠如:なぜその判断に至ったのか説明できず、責任の所在が不明瞭になる問題
-
コンプライアンス違反:文書不備、監査不足により、個人情報保護やAI規制に違反するリスク
-
ガバナンスの分断:部門ごとに方針が分かれ、統一されたリスク管理ができなくなる状態
運用上の安全性と事業継続性
運用フェーズにおける安全性は、AIが本番環境で安定・予測可能に動き続けることを目的とします。モデルやデータ、外部環境は常に変化するため、性能劣化を防ぎ、異常時にも信頼性を維持する仕組みが不可欠です。監視、異常検知、復旧計画は、予期せぬ挙動や障害への耐性(レジリエンス)を支えます。
主なリスク
-
モデルドリフト・性能劣化:データや環境の変化により、徐々に意図した挙動からズレていく現象
-
AIエージェントの過剰な自律性:権限や判断の自由度が高すぎ、十分な監督なしに動作するリスク
-
プロンプトインジェクション・悪用:悪意ある入力によって、機密情報の漏えいや不正な応答が発生
-
運用停止:障害の連鎖によって、関連サービス全体が停止するリスク
>>>関連記事:AIセキュリティとは?重要性、機能、サイバーセキュリティとの違いなどを解決!
AI セキュリティの活用事例
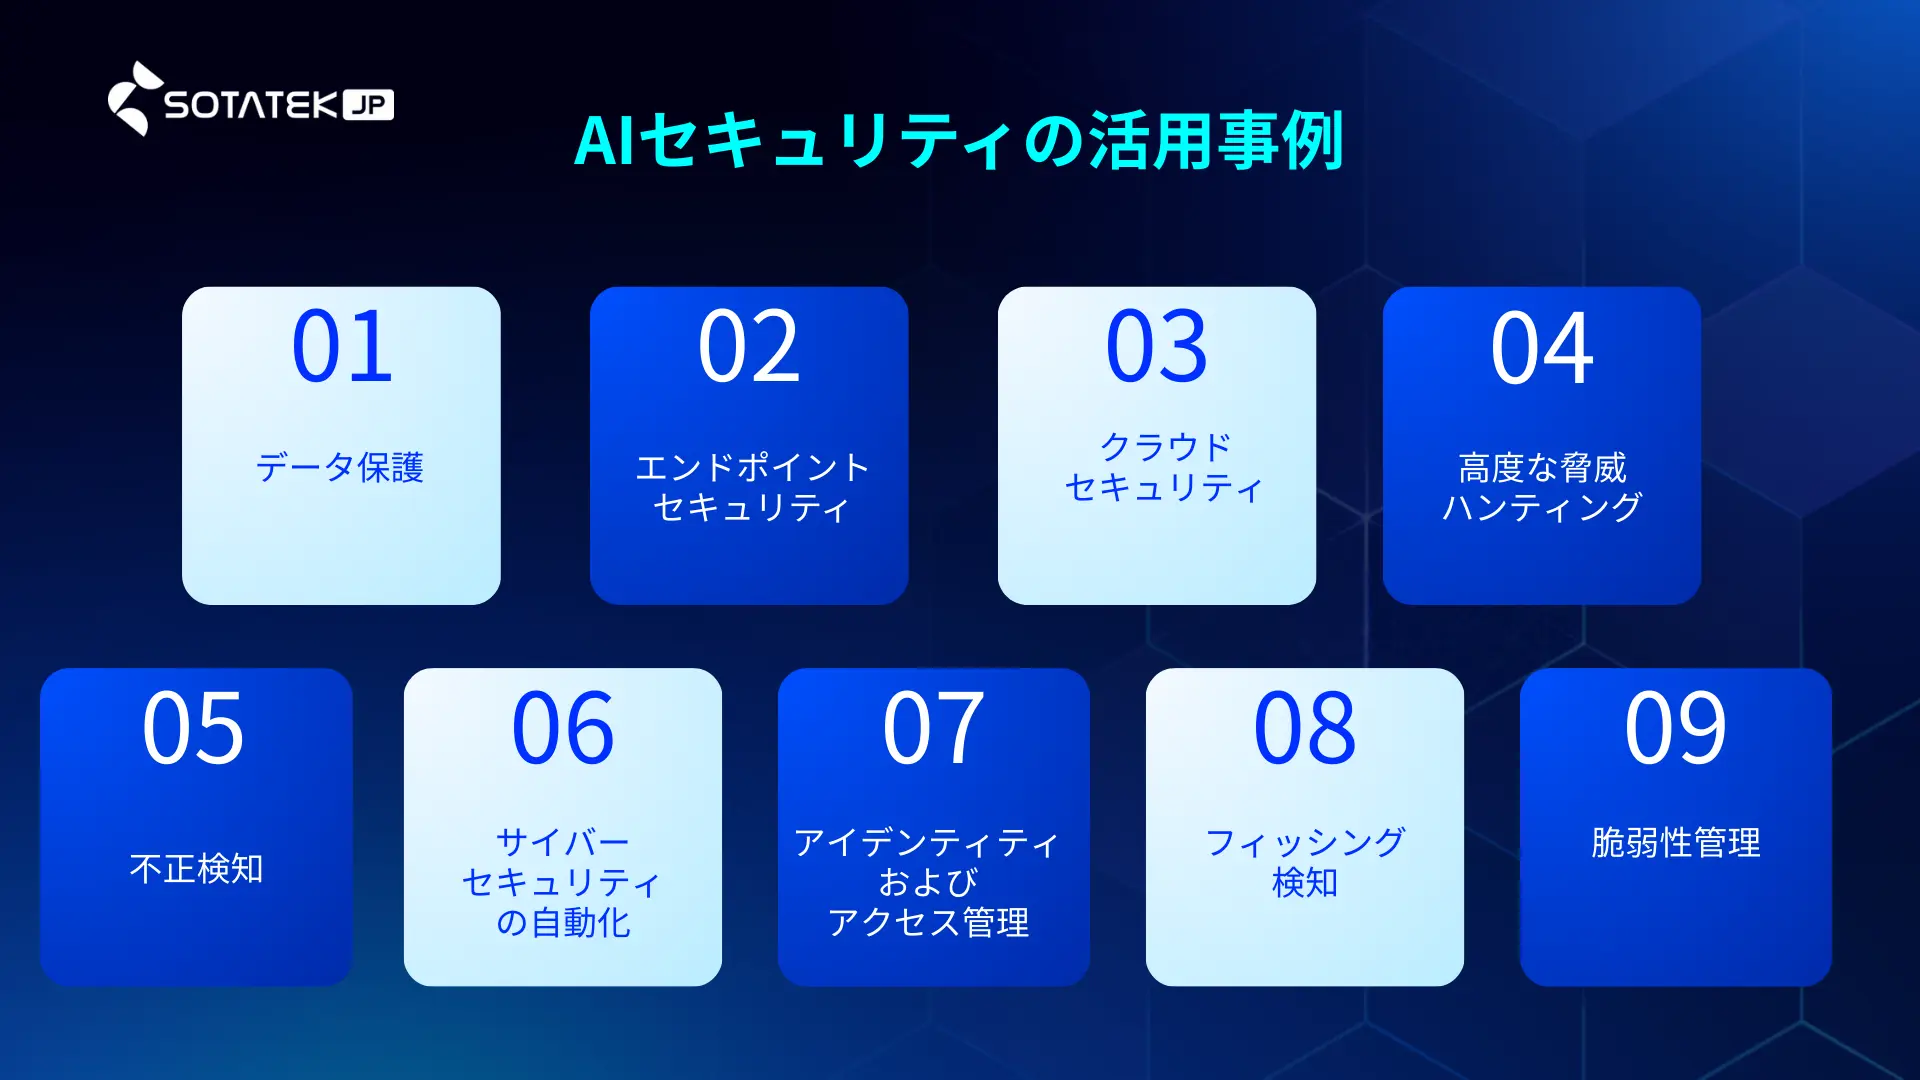
データ保護
データ保護とは、機密情報をデータ損失や破損から守り、データの可用性を確保するとともに、各種規制要件への準拠を維持する取り組みです。AIツールは、機密データの分類、データの移動監視、不正アクセスや情報流出(データ流出)の防止を通じて、データ保護を強化します。また、保存中および通信中のデータを保護するため、暗号化やトークナイゼーションの最適化にも貢献します。さらにAIは、変化する脅威環境に自動で適応し、24時間365日継続的に脅威を監視することで、新たなサイバー脅威に先手を打つことを可能にします。
エンドポイントセキュリティ
エンドポイントセキュリティは、PC、サーバー、モバイルデバイスなどの端末をサイバー攻撃から守るための対策です。AIは、既存のEDR(エンドポイント検知・対応)ソリューションを高度化し、エンドポイント上の不審な挙動や異常を継続的に監視することで、リアルタイムに脅威を検知します。また、機械学習アルゴリズムにより、ファイルレスマルウェアやゼロデイ攻撃といった高度な脅威も、被害が発生する前に検知・対策することが可能になります。
クラウドセキュリティ
AIは、ハイブリッドクラウド環境全体にわたって機密データを保護するために活用されます。シャドーデータ(管理外データ)の自動検出、データアクセスの異常監視、脅威のリアルタイム通知などを通じて、セキュリティ担当者が迅速に対応できるよう支援します。
高度な脅威ハンティング
脅威ハンティング・プラットフォームは、組織のネットワーク内に潜む悪意ある活動の兆候を能動的に探索します。AIを統合することで、大量のデータを高速に分析し、侵入の兆候を特定し、より迅速かつ高度な脅威検知と対応を実現できます。
不正検知
サイバー攻撃やなりすまし犯罪の増加に伴い、金融機関には顧客資産と取引の保護が強く求められています。AIは取引データを自動的に分析し、不正の兆候を示すパターンを検出します。さらに、機械学習は新たな脅威にもリアルタイムで適応し、金融機関の不正検知能力を継続的に進化させ、攻撃者の一歩先を行く対策を可能にします。
サイバーセキュリティの自動化
AI セキュリティツールは、既存のセキュリティ基盤と連携することで、最大限の効果を発揮します。たとえば、SOAR(セキュリティオーケストレーション・自動化・レスポンス)は、セキュリティ運用を効率化するための代表的なソリューションです。AIはSOARと連携し、定型業務やワークフローを自動化することで、インシデント対応の高速化と、セキュリティ担当者がより高度な業務に集中できる環境を実現します。
アイデンティティおよびアクセス管理
IAMは、ユーザーがどのデジタルリソースにアクセスでき、何ができるかを管理する仕組みであり、不正アクセスを防ぎつつ、各ユーザーに必要最小限の権限のみを付与することを目的としています。AIを活用したIAMは、役割・責任・行動に基づいた、より粒度の細かいアクセス制御を可能にし、機密データへの不正アクセスを防止します。
さらに、機械学習によってユーザーの行動パターンを分析し、リスクレベルに応じて認証方法を変える「適応型認証」も実現します。
フィッシング検知
ChatGPTのような大規模言語モデル(LLM)の登場により、フィッシング攻撃はより容易になり、見分けることも難しくなっています。一方で、AIはフィッシング対策においても重要な役割を担っています。
機械学習モデルは、メールや各種コミュニケーションを分析し、フィッシングの兆候を検知することで、検出精度の向上と被害の低減に貢献します。
また、AI搭載のメールセキュリティは、リアルタイムの脅威インテリジェンスと自動対応によって、攻撃発生と同時に対処します。
脆弱性管理
脆弱性管理とは、ITインフラやソフトウェアに存在するセキュリティ脆弱性を、継続的に発見・優先順位付け・対策・解消していくプロセスです。AIは、従来型の脆弱性スキャナーを高度化し、影響度や悪用される可能性に基づいて脆弱性の優先順位を自動判定します。これにより、組織は最も重大なリスクから優先的に対処できます。
さらに、パッチ適用の自動化によって、サイバー脅威への暴露リスクを迅速に低減することも可能です。
AIシステムにおけるセキュリティ対策
AIシステムが試験運用(プロトタイプ)から本番環境(プロダクション)へと移行するにつれ、セキュリティの考え方も進化しています。もはや、単に「データ」や「コード」を守るだけでは十分ではありません。現在は、モデルの設計・学習から、導入・運用・監視に至るまで、AIのライフサイクル全体を守ることが求められています。
実務の現場では、複数の補完的なアプローチが業界標準として収束しつつあります。あるものは可視性とガバナンスを強化し、別のものはモデルの耐攻撃性を高め、安全な利用のためのガードレールを構築します。
これらの取り組みは、従来のサイバーセキュリティと同等の厳格さでAIリスクを管理するための、新たな実践モデル(プレイブック)を形作っているのです。
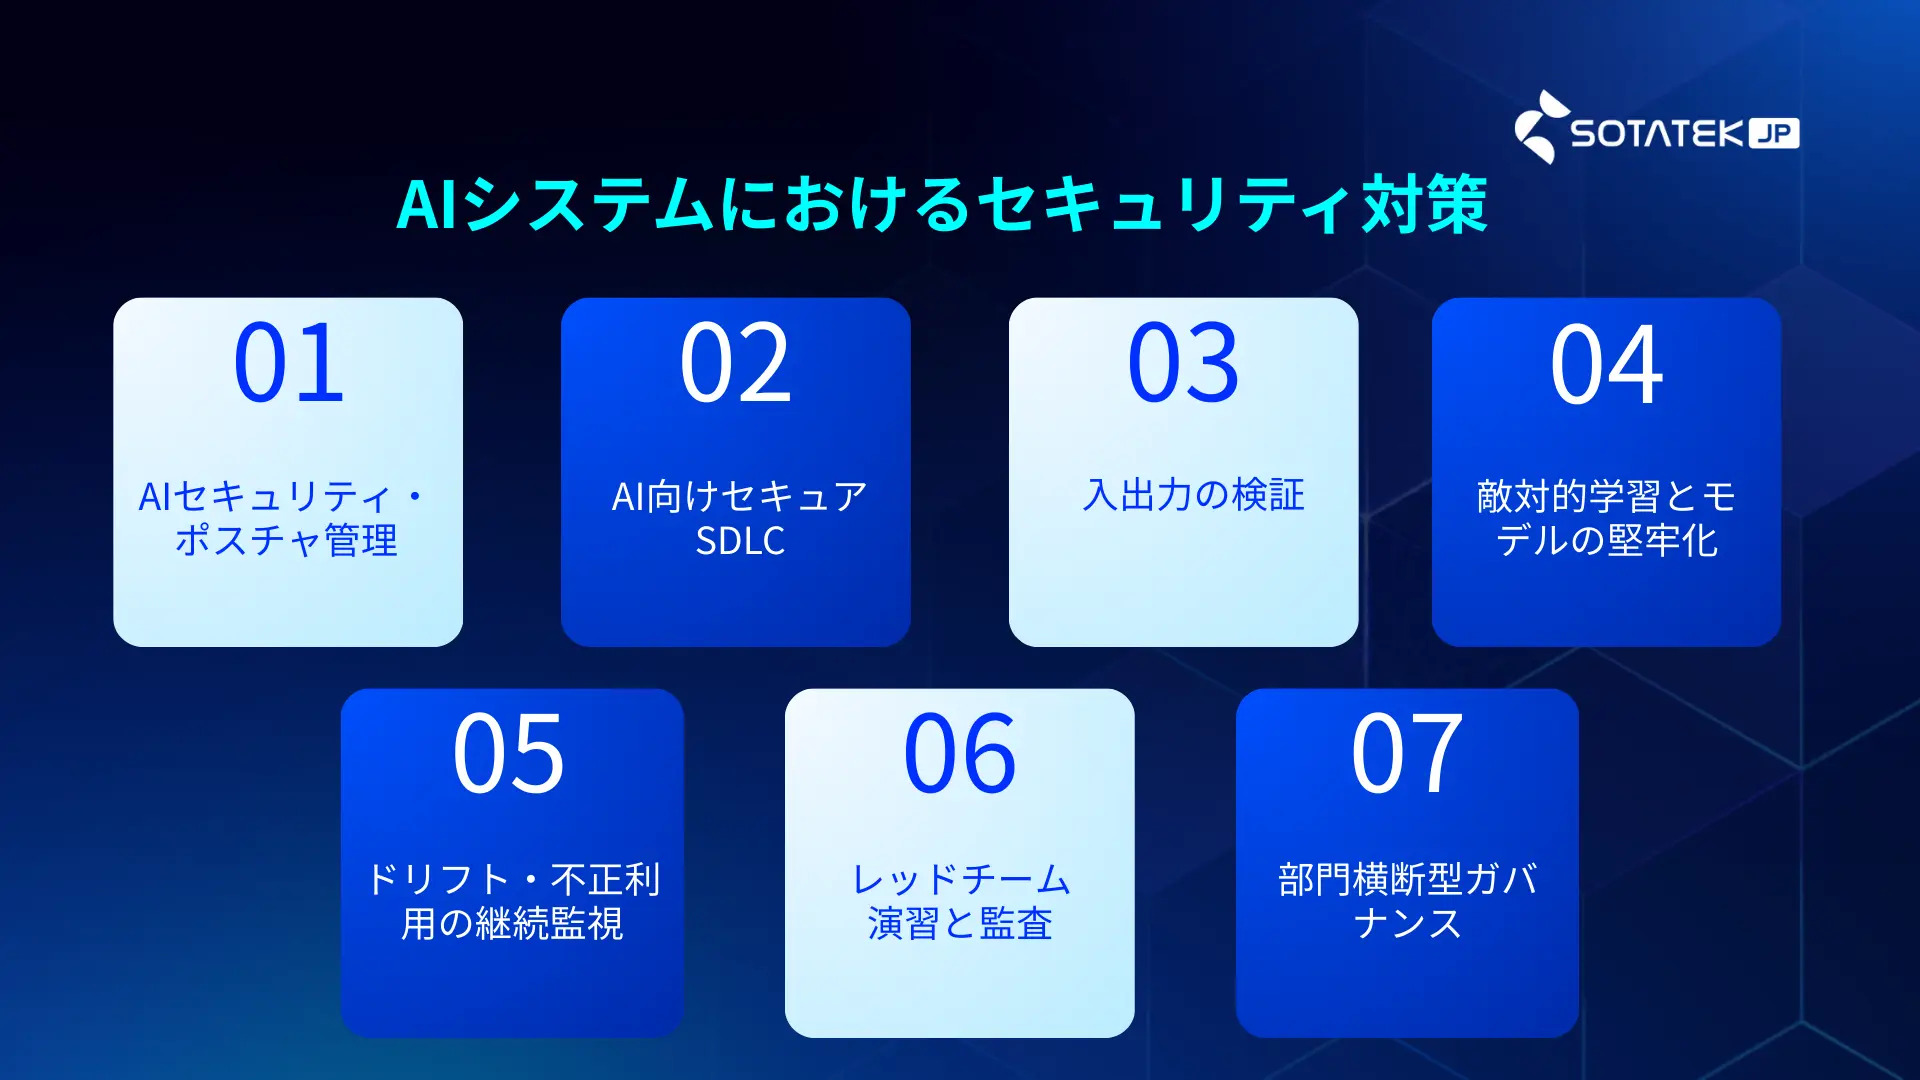
AI セキュリティ・ポスチャ管理
AI セキュリティ・ポスチャ管理(AI-SPM)は、AIシステムの可視性と統制を確立する中核的なアプローチとして注目されています。AI-SPMは、次のような情報を一元的に把握します。
-
どのAIモデルが存在しているのか
-
どこで稼働しているのか
-
どのようにデータと連携しているのか
-
脆弱性や設定不備はどこにあるのか
この「発見(ディスカバリー)」プロセスにより、シャドーAIや監視されていないパイプラインの存在も明らかになります。すべてのAI資産を棚卸しすることで、リスクの追跡や一貫したセキュリティ統制の適用が可能になります。つまりAI-SPMは、他の防御施策が機能するための“前提となる可視化と監督体制”を確立する基盤的な役割を担っているのです。
AI向けセキュアSDLC
AIに対応したセキュアなソフトウェア開発ライフサイクル(SDLC)は、モデルの開発からデプロイまで、すべての工程にセキュリティを組み込む考え方です。
具体的には、以下のような対策が含まれます。
-
学習データの取得元の検証
-
パイプラインの脆弱性レビュー
-
公平性・敵対的耐性(アドバーサリアル耐性)の事前テスト
これらにより、欠陥やバイアスが本番環境に持ち込まれるリスクを事前に低減できます。セキュアSDLCは、AI セキュリティを「後付けの対策」から「設計段階から組み込む原則」へと進化させる重要な転換点です。
入出力の検証
AIは、入力(プロンプト・データ)と出力(生成結果)の両方において攻撃対象が拡張されます。悪意あるプロンプト、汚染されたデータセット、不適切な出力はすべて重大なリスクとなります。
-
入力検証:モデルに到達する前に、データやプロンプトをチェック・フィルタリング
-
出力検証:生成結果が安全ルールやポリシーに準拠しているかを確認
この2つを組み合わせることで、従来のソフトウェアではほとんど想定されなかった、AI特有の脅威を封じ込めることが可能になります。
敵対的学習とモデルの堅牢化
攻撃者は、敵対的サンプル(Adversarial Examples)を使って、モデルの予測を誤らせたり、学習データを漏えいさせたりします。
敵対的学習(Adversarial Training)では、開発段階から意図的に改ざんされた入力をモデルに学習させることで、実運用での攻撃耐性を高めます。
さらにモデルの堅牢化(Hardening)として、次のような技術が用いられます。
-
差分プライバシー(Differential Privacy)
-
暗号化
-
単純化されたモデル構造
これらの目的は、モデルの盗難や改ざん、悪用に対する耐性を強化することです。
ドリフト・不正利用の継続監視
AIは時間とともに変化します。
-
データの変化によるモデルドリフト
-
攻撃者の手法の進化
こうした変化に対応するため、性能・バイアス・異常挙動を継続的に監視する仕組みが不可欠です。
この継続監視により、
-
早期の再学習
-
ポリシーの修正
-
インシデント対応
が可能となり、小さな異常が重大な障害へと発展する前に対処できるようになります。本番環境におけるAIの信頼性を維持するうえで、監視は極めて重要な要素です。
レッドチーム演習と監査
レッドチーム演習は、実際の攻撃者がAIをどのように悪用するかを想定し、
-
プロンプトインジェクション
-
モデル抽出
-
データ漏えい
といった攻撃をシミュレーションする手法です。これにより、通常の静的テストでは見つからない弱点を洗い出すことができます。
一方、監査(Audit)は、セキュリティ対策が各種フレームワークや規制に適合しているかを第三者が検証する仕組みです。
この2つを組み合わせることで、防御力と信頼性を継続的に高めるフィードバックループが形成されます。
部門横断型ガバナンス
AIセキュリティは、技術部門だけでは完結しません。法務、コンプライアンス、経営、事業部門などを含めた部門横断型のガバナンス体制が不可欠です。
この枠組みにより、
-
規制要件への対応
-
倫理的配慮
-
運用上の責任分担
が明確化され、セキュリティとコンプライアンスの分断を防ぎ、一貫した統制が可能になります。
部門横断型ガバナンスは、AI セキュリティを「技術課題」から「組織全体の経営課題」へと昇華させる仕組みなのです。
よくある質問(FAQ)
なぜ今、AI セキュリティがこれほど重要視されているのですか?
AIはすでに実験段階を超え、業務システムや社会インフラの中核として使われる段階に入っています。その結果、AIは機密データを扱い、金融判断・医療判断・顧客対応など、重大な意思決定に直接関与する存在になりました。これにより、データ漏えい、モデル盗難、出力の悪用といったリスクが、事業継続や企業信用に直結する実務リスクへと変化したため、AI セキュリティが中核課題として注目されています。
AI セキュリティは、どの領域を対象とした取り組みなのですか?
AI セキュリティは単一の技術対策ではなく、以下の複数レイヤーにまたがる包括的な分野です。
-
AIに入力されるデータ
-
出力を生成・処理するモデル
-
ワークロードを保存・転送・実行するインフラ
-
安全かつ責任ある運用を保証するポリシー・ガバナンス
それぞれに固有の脆弱性が存在するため、部分最適ではなく全体最適でのリスク管理が求められます。
データのセキュリティでは、どのようなリスクが問題になりますか?
記事で示されている主なリスクは次の3点です。
-
データポイズニング:学習データに悪意あるデータを混入させ、モデルの判断を歪める
-
データ漏えい:モデル出力やログなどを通じた機密情報の流出
-
再識別:匿名化されたデータから個人情報が復元されるリスク
これらはAIの信頼性そのものを崩壊させるリスクとされています。
モデル自体には、どのような攻撃が行われますか?
AIモデルに対する代表的な攻撃として、以下が挙げられています。
-
敵対的入力:意図的に誤った出力を引き起こす入力
-
モデル抽出:繰り返しの問い合わせによってモデル構造を盗み出す
-
モデル反転:出力結果から学習データの中身を復元する
-
パラメータ改ざん:バックドアの埋め込みや挙動の操作
これらは知的財産の盗難や、意図しない判断を引き起こす深刻なリスクです。
AIのインフラやパイプラインでは、どのような問題が発生しますか?
AIはクラウド、API、外部ライブラリなど多層構造で動作しており、以下のリスクが指摘されています。
-
サプライチェーン侵害:OSSや事前学習済みモデル経由での混入
-
API設定ミス:未認可アクセスやデータ漏えい
-
シャドーAI:管理外のAI利用による統制不能状態
-
インフラ侵害:コンテナやストレージの侵害による業務停止
攻撃対象領域(アタックサーフェス)が急激に拡大する点が特徴です。
ガバナンスや倫理の問題も、AI セキュリティに含まれるのですか?
はい、本記事ではガバナンス・コンプライアンス・倫理もAI セキュリティの中核領域として位置づけられています。
-
バイアスや差別的判断
-
説明可能性の欠如
-
AI規制・個人情報保護法への違反
-
部門ごとの方針分断
これらはすべて、技術リスクと同時に経営リスクとして扱うべき問題です。
運用フェーズでは、どのようなリスクが発生しますか?
運用段階で特に重要とされているリスクは以下です。
-
モデルドリフト・性能劣化
-
AIエージェントの過剰な自律性
-
プロンプトインジェクション
-
障害の連鎖による運用停止
そのため、継続監視、異常検知、復旧計画によるレジリエンスの確保が不可欠とされています。
代表的なAI セキュリティ対策には何がありますか?
本文では以下の実践モデルが紹介されています。
-
AI セキュリティ・ポスチャ管理(AI-SPM)
-
AI向けセキュアSDLC
-
入出力の検証
-
敵対的学習とモデルの堅牢化
-
ドリフト・不正利用の継続監視
-
レッドチーム演習と監査
-
部門横断型ガバナンス
これらは、AIの設計から運用までを一貫して管理するための枠組みです。
なぜ「部門横断型ガバナンス」が重要とされているのですか?
AI セキュリティは、
-
技術(IT・セキュリティ)
-
法規制(法務・コンプライアンス)
-
責任(経営)
-
実運用(事業部門)
が相互に関係するため、単一部門では統制が不可能だからです。部門横断型ガバナンスにより、規制対応・倫理配慮・責任分担が明確化され、一貫したリスク管理が可能になります。
まとめ
AIセキュリティはもはや「データやシステムを守るための技術対策」にとどまるものではありません。データ、モデル、インフラ、ガバナンス、運用といった複数のレイヤーにまたがり、AIの設計・開発・導入・運用のすべての段階に関与する、極めて広範な経営課題へと進化しています。
特に、生成AIやAIエージェントの普及により、AIはこれまで以上に自律性を持ち、ビジネスの意思決定に深く入り込むようになりました。その一方で、モデル盗難、データ漏えい、プロンプトインジェクション、規制違反といったリスクも同時に高度化・複雑化しています。
こうした環境下において重要なのは、AI-SPMによる可視化、セキュアSDLCの実装、入出力の検証、モデルの堅牢化、継続監視、レッドチーム演習、そして部門横断型ガバナンスを組み合わせ、AIのライフサイクル全体を一貫して管理する体制を構築することです。AI セキュリティとは、単なる「防御策」ではなく、AIを安心して使い続けるための前提条件であり、企業の信頼性・競争力・持続的成長を支える基盤そのものなのです。
SotaTek Japanは、AI・データ活用・セキュリティ領域において、構想策定から実装、運用、ガバナンス設計までを一気通貫で支援できる開発パートナーです。
AI セキュリティに不安を感じている企業様、生成AIやAIエージェントの業務活用を検討されている企業様は、ぜひSotaTek Japanまでお気軽にご相談ください。貴社の課題に合わせた最適なAI活用・セキュリティ戦略をご提案いたします。