
クラウドは今や企業の成長を支える中心的な基盤となっています。Gartnerの調査によれば、2025年には85%以上の企業が「クラウドファースト」を掲げ、クラウド環境は業務遂行に欠かせない存在となる見込みです。しかしその一方で、クラウドを狙った攻撃は巧妙化し、企業は常に新たな脅威に直面しています。
データ侵害、内部関係者や委託先によるアクセスリスク、クラウドサービスの設定ミス、さらにはランサムウェアによる業務停止――。いずれも発生すれば、収益やブランド信頼を大きく揺るがしかねません。さらに、GDPRやPCI DSS 4.0、DORAなど、規制やコンプライアンス対応の厳格化も進んでおり、「セキュリティをどう担保するか」は経営課題の最前線にあります。
それでは、クラウド セキュリティとは何でしょうか?本記事では、2025年に企業が直面する主要なクラウドセキュリティの課題、それに対抗する最新の防御策やトレンドをご紹介します。
クラウドセキュリティとは?
クラウドセ キュリティとは、クラウド環境で稼働するデータ、アプリケーション、ワークロードを保護するためのポリシー・技術・ベストプラクティスの組み合わせを指します。アクセス制御やアイデンティティ管理から、暗号化、脅威検知、災害復旧に至るまで、幅広い領域をカバーします。従来のITインフラとは異なり、クラウドは「共有責任モデル」に従っています。AWS、Microsoft Azure、Google Cloudといったクラウドプロバイダーは基盤となるプラットフォームを保護しますが、その上に構築されるアカウント、設定、コード、機密情報の保護は利用企業自身の責任です。
2025年において、クラウド セキュリティは選択肢ではなく事業上の最優先事項です。Gartnerによれば、85%以上の企業が「クラウドファースト」の原則を採用し、クラウドがデジタル業務の中核となる見込みです。その一方で、GDPRやHIPAA、新たに登場するAIガバナンス基準などの規制枠組みは、より厳格なコンプライアンス対応を求めています。さらに攻撃者はAIを活用し、より迅速で高度な攻撃を仕掛けています。加えて、顧客や企業クライアントは取引前により厳しいセキュリティ基準を求めるようになっており、堅牢なクラウド セキュリティ体制を持たない企業は、収益や信頼を失うリスクを抱えています。
企業がクラウド セキュリティへ投資することは、以下を実現します:
- サイバー攻撃や障害へのより強力な耐性
- 監査や業界基準へのコンプライアンス対応力
- 顧客の信頼獲得によるスムーズな取引推進
- セキュアなシステムによる持続的成長とスケーラビリティ
クラウド セキュリティが重要なのは、もはや単にサーバーを守ることではなく、ブランド・顧客・そしてデジタルファースト経済における事業基盤そのものを守ることに直結しているからです。
2025年にクラウドセキュリティ活用の課題
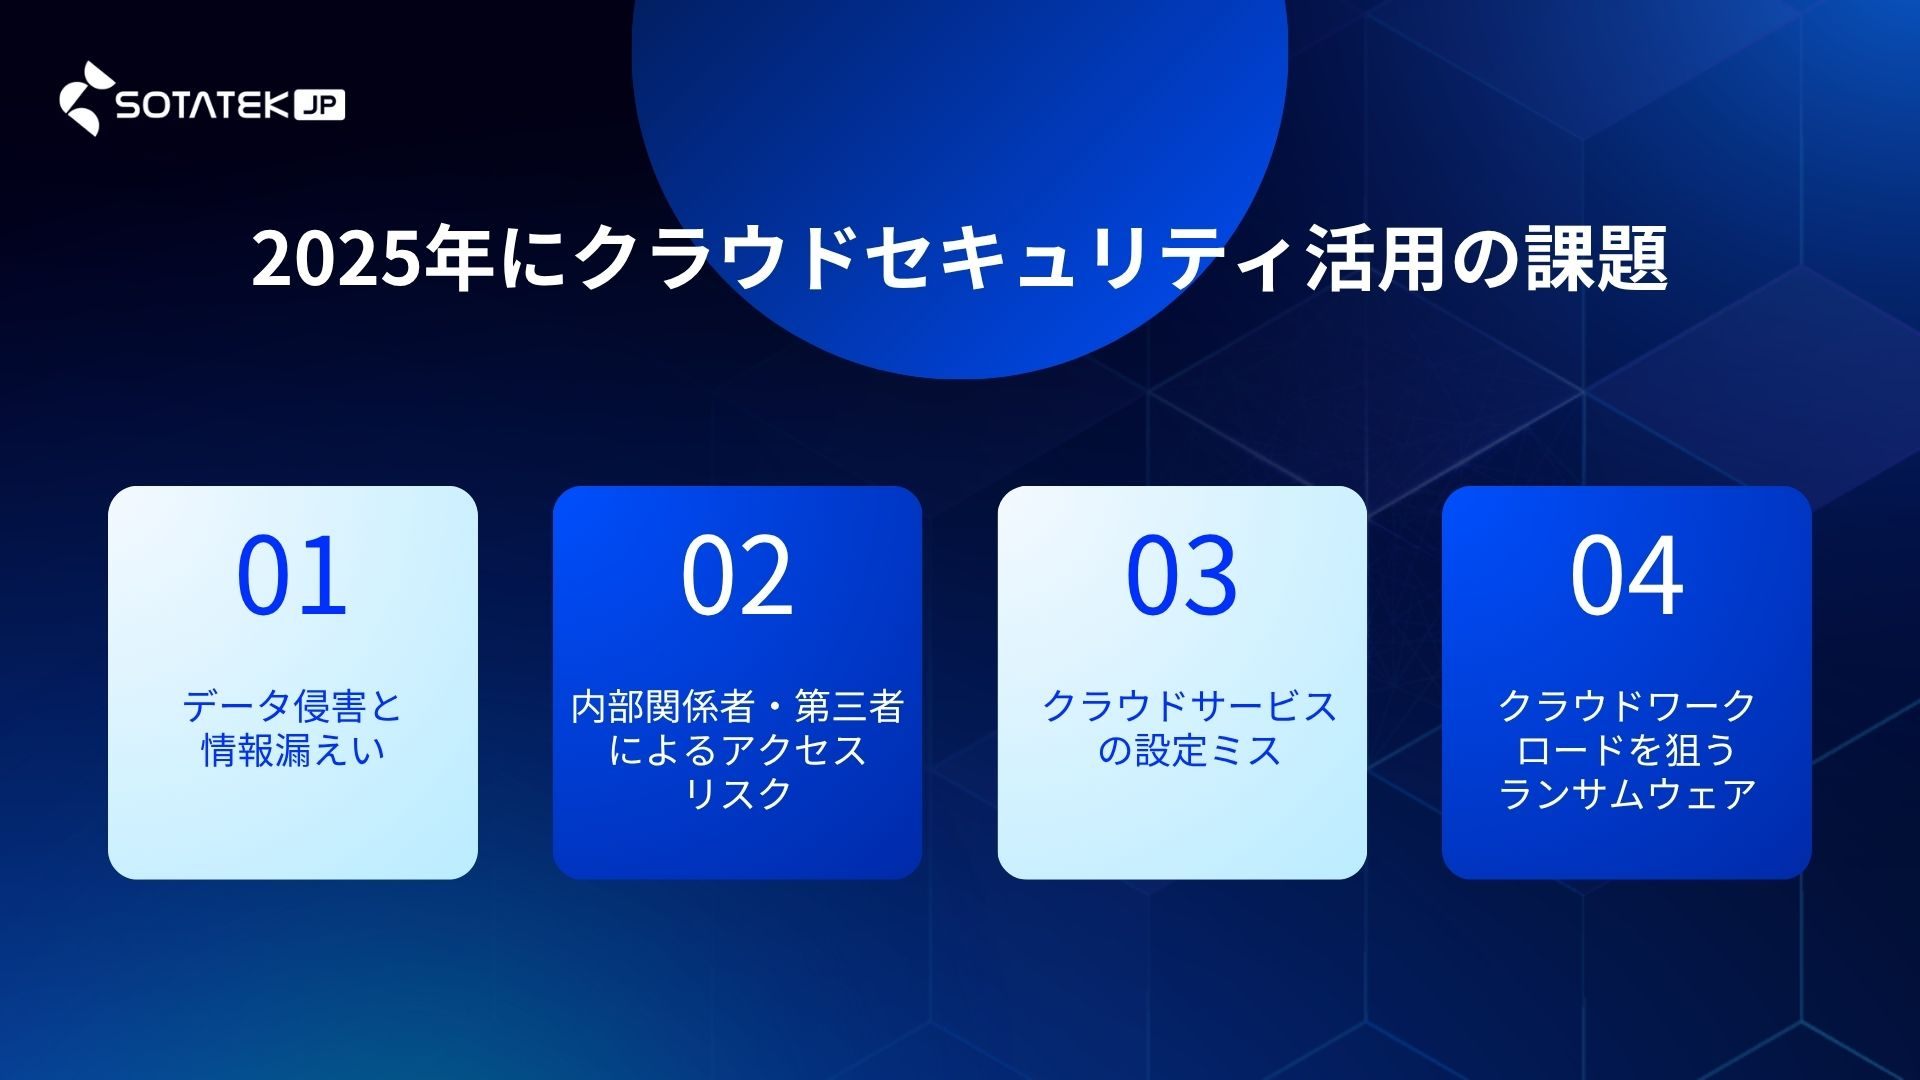
クラウド活用が急速に進む一方で、セキュリティリスクも進化しています。2025年、企業が特に注意すべき代表的なクラウド セキュリティ脅威を整理しました。
データ侵害と情報漏えい
依然として最も高コストなセキュリティインシデントです。IBMの調査によると、2025年の世界平均コストは444万ドル(前年比9%減少)。検知スピードが向上したことで減少しましたが、依然として大きな損失につながります。Verizonの調査では、30%が外部委託先に起因し、60%は人為的要素が絡んでいました。
注意点: パートナー企業がデータに触れる場所、社員がデータを移動・共有できる経路。
対策: デフォルトでデータ共有を制限、四半期ごとのパートナーアクセス監査、すべてのダウンロードやコピーをログ化。
内部関係者・第三者によるアクセスリスク
すべての攻撃が外部から始まるわけではありません。ソーシャルエンジニアリングや認証情報の再利用が依然として一般的です。Verizonの分析では、侵害されたシステムの30%が企業ライセンスのデバイスで、その多くがIT管理外でした。
注意点: 管理者権限の恒常的付与、委託業者のアカウント、管理されていないPC。
対策: MFA(多要素認証)の徹底、アクセストークンの有効期限短縮、管理者・ベンダーのアクセスを毎月レビュー。
クラウドサービスの設定ミス
小さな設定ミスが大きなリスクにつながります。Wizの調査では29%のクラウド環境が個人データを含む資産を外部に公開し、Tenableは9%のパブリッククラウドストレージに機密データが含まれると報告しています。
注意点: 公開設定されたストレージ、権限の過剰付与、インターネットに露出したテスト環境。
対策: パブリックバケットをポリシーで禁止、設定を継続的にスキャン、危険な変更は自動で修正プルリクエストを作成。
クラウドワークロード(およびバックアップ)を狙うランサムウェア
2025年のDBIRによれば、侵害の44%にランサムウェアが関与。64%の被害企業は身代金を支払わず、中央値の支払い額は11.5万ドルに減少しましたが、復旧コストは増加。Veeamによると、94%の被害企業が復旧予算を増やす計画で、69%が過去1年間に攻撃を受けたと報告しています。
注意点: バックアップの改ざん耐性、管理経路の分離。
対策: バックアップをイミュータブル(改ざん不可)に設定、月次でリストアテストを実施、バックアップ管理コンソールへのアクセスを最小化。
クラウドは成長のエンジンであると同時に、攻撃者にとっても魅力的な標的です。これらの脅威を正しく理解し、日々の運用で「早期検知」と「迅速な復旧」を仕組み化することが、2025年のクラウドセキュリティの最優先課題といえるでしょう。
クラウドセキュリティ強化策
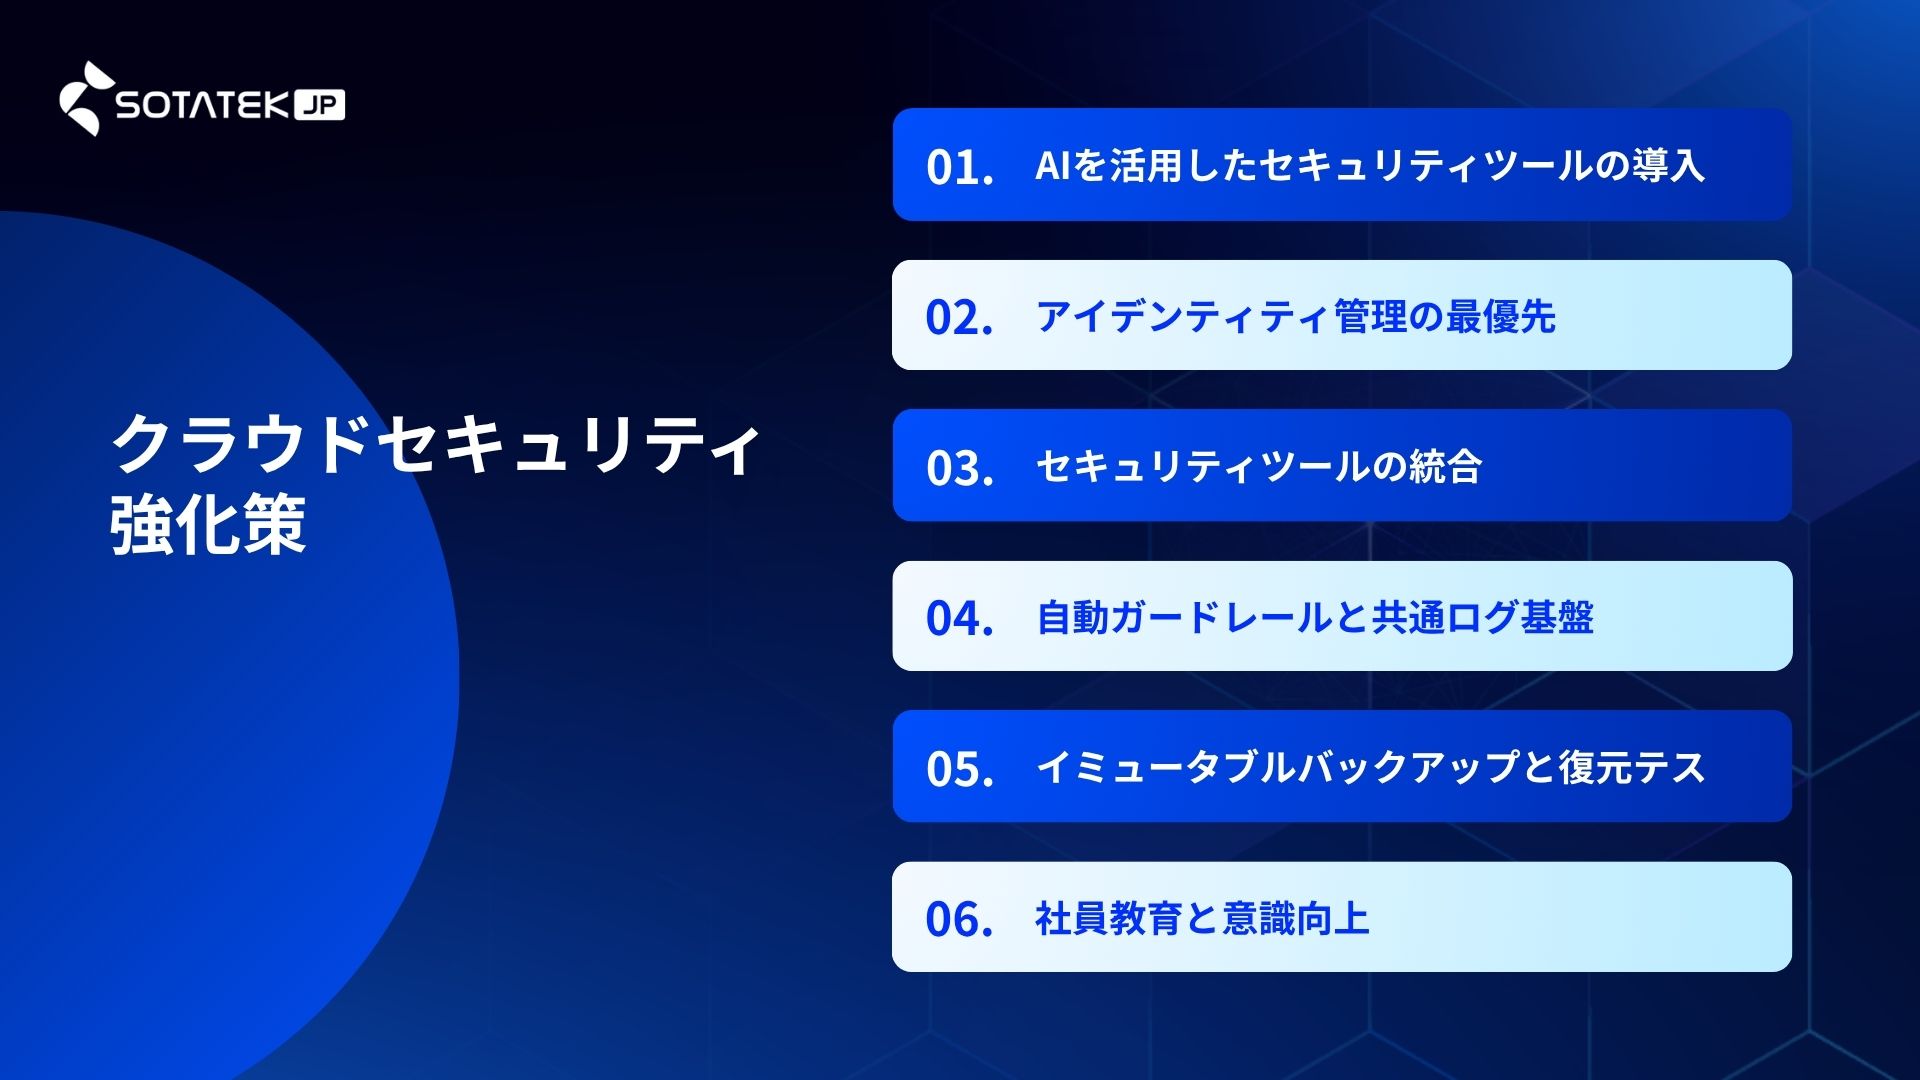
クラウドセキュリティは「守るための仕組み」から「成長を支える戦略」へと変化しています。ここでは、2025年に企業が実際に取り入れているクラウドセキュリティの改善策と、その効果をご紹介します。
AIを活用したセキュリティツールの導入
AIは異常行動の検知やアラートのノイズ削減、迅速な通知で大きな成果を上げています。IBMの2025年調査によると、平均データ侵害コストは世界で444万ドルに低下しています。迅速な検知と対応がコスト削減に寄与しています。
始め方:
- クラウドに標準搭載されている脅威検知を有効化
- AI搭載のアラート振り分けツールを試用
- NIST CSF 2.0に沿ったAI入出力の安全性チェックを設定
指標: 検知・対応速度(MTTD/MTTR)、アラートの精度(誤検知率)。
アイデンティティ管理の最優先
アカウント乗っ取りは依然として最も一般的な侵入口です。MFA(多要素認証)はこのリスクを99%以上削減します。特にFIDO2やハードウェアトークンなどフィッシング耐性のある方法を推奨します。
また、長期的な管理者キーは廃止し、短期有効のアクセス・トークンに切り替えましょう。高権限アカウントは定期的に棚卸しすることも重要です。
指標: フィッシング耐性MFAの利用率、アクセス資格情報の平均有効期間。
セキュリティツールの統合(CNAPP + DSPM)
複数のツールを個別に使うのではなく、CNAPP(Cloud-Native Application Protection Platform)を導入し、設定不備・ワークロード露出・IDリスクを一括で管理。さらにDSPM(Data Security Posture Management)を組み合わせ、クラウドやSaaS全体の機密データを特定・分類します。
効果: リスクを統合的に可視化でき、事業アプリに直結する課題を優先的に解決可能。
指標: 本番環境投入前に修正できた割合、重大設定変更の解決時間。
自動ガードレールと共通ログ基盤
「公開ストレージをブロック」「過剰権限を検知したら即修正PRを作成」といったポリシーを自動化。さらにOCSF(Open Cybersecurity Schema Framework)のような共通ログ形式を使うことで、複数クラウドやツール間でも自動修正がスムーズに動作します。
指標: 自動修正されたインシデントの割合、検知から対策完了までの時間。
復旧力を強化:イミュータブルバックアップと復元テスト
ランサムウェア対策には、改ざん不可能な(イミュータブル)バックアップを確保し、削除権限を最小限に制御します。さらに、毎月リストア演習を行うことで、万一の攻撃時にも迅速に復旧できる体制を築けます。
Veeamの調査によると、90%以上のデータを復旧できた企業はわずか10%に過ぎません。逆に57%の企業は、半分以下しかデータを取り戻せませんでした。つまり、攻撃を防ぐだけでなく「確実に戻せる仕組み」を持つことが、企業の明暗を分けるのです。
指標: イミュータブルバックアップのカバー率、クリーンリストアに要する時間。
社員教育と意識向上
技術的な防御を強化しても、人の行動が突破口になるケースは多くあります。フィッシング、シャドーIT、AIの誤用などは典型例です。
対策: 短く関連性の高いトレーニングを設計し、四半期ごとに模擬攻撃を実施。現場の感覚を常に磨くことで「人のファイアウォール」を強化します。
2025年のクラウド セキュリティは「守る」だけでなく「早く検知し、迅速に対応し、確実に復旧する」ことが鍵です。これらの施策を段階的に取り入れることで、企業はより強靭で信頼されるクラウド環境を築けるでしょう。
2025年に注目すべきクラウドセキュリティトレンド
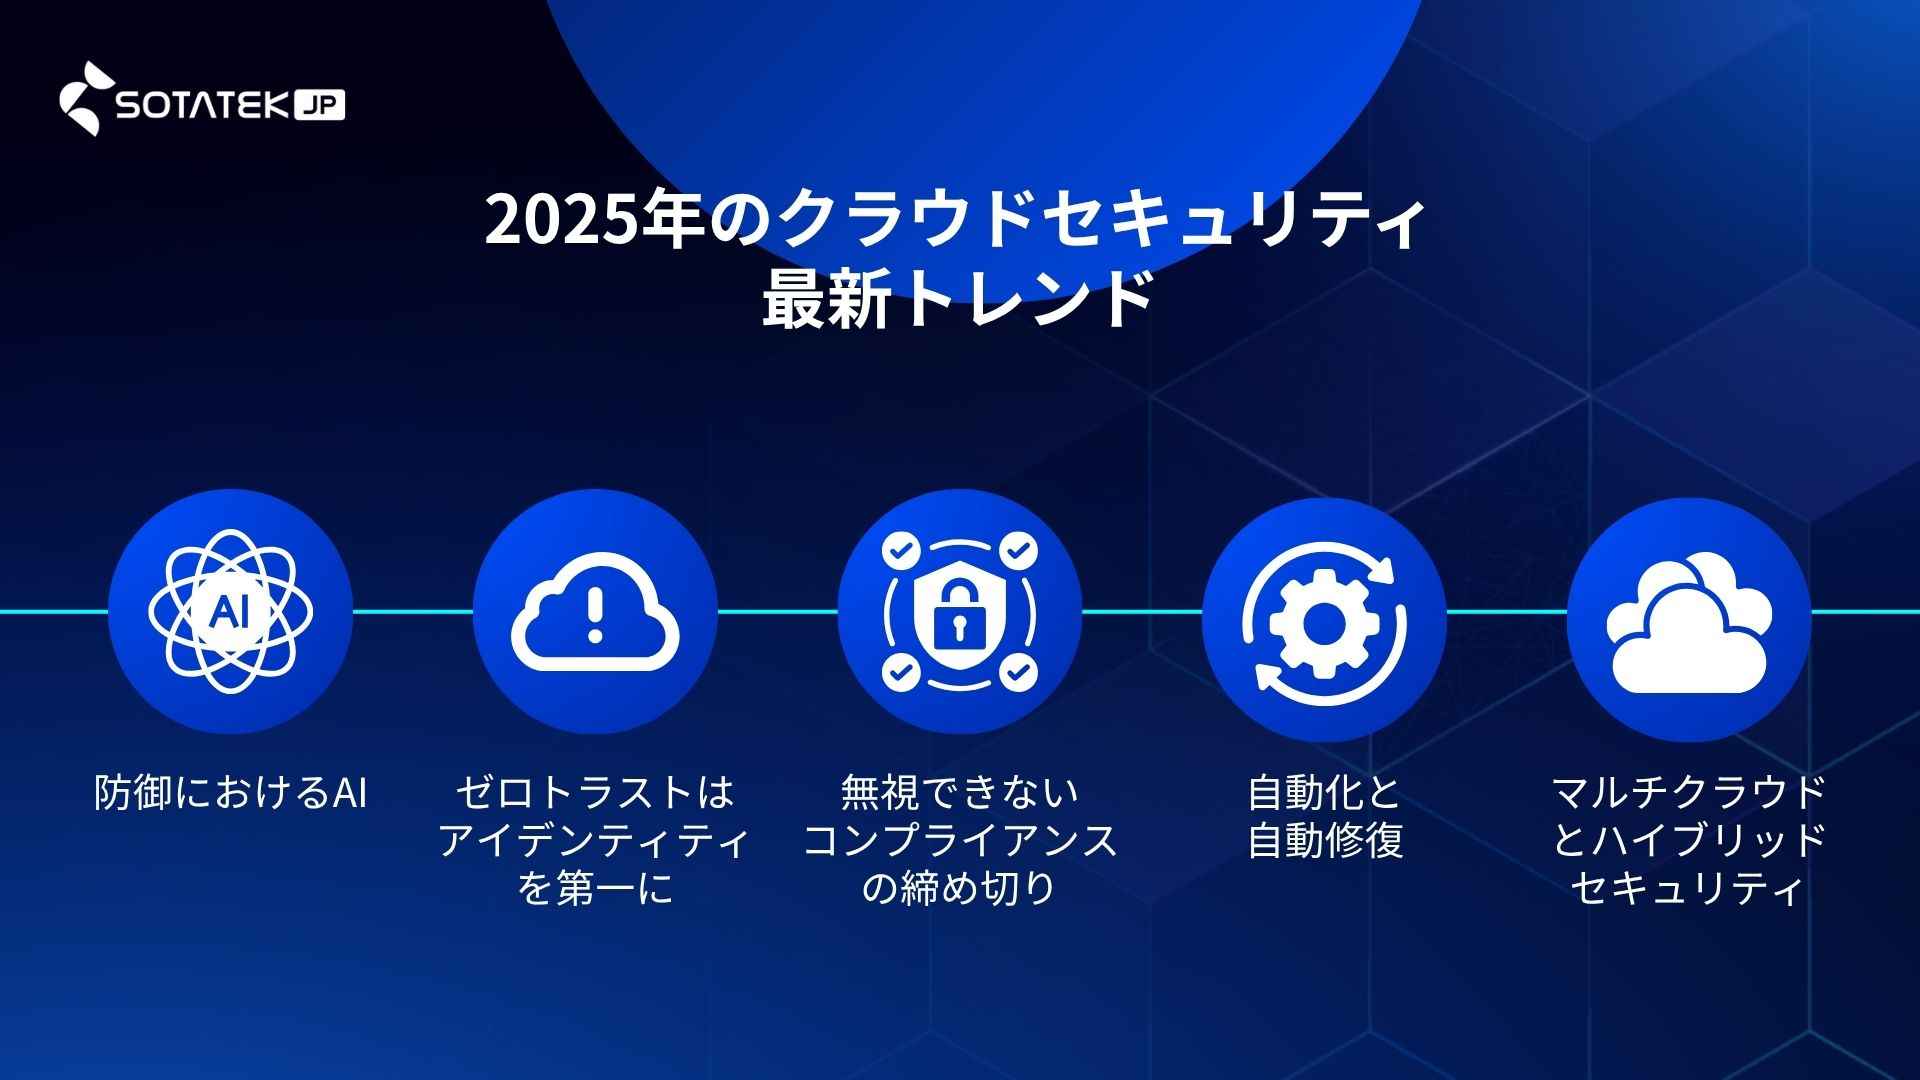
防御におけるAI(及びAIガバナンス)
人工知能はセキュリティチームにとって実際的な助けとなりつつあります。大量のアラートに溺れる代わりに、AIは異常な活動を見つけ、最も緊急の問題を強調し、対応にかかる時間を数時間から数分に短縮できます。このスピードは重要です。IBMの調査によると、2025年のデータ侵害の平均コストは440万ドルであり、昨年より9%低下しました。これは、迅速な検知と対応が一因となっています。
AIはリスクがないわけではありません。管理が不十分なツールは機密データを漏らしたり、危険な操作を誘発されたりする可能性があります。安全を保つには、チームがAIをどのように利用するかについて明確なルールを設定し、OWASPの「LLMアプリケーション向けTop 10」など信頼できるガイドラインに沿って新しいプロジェクトをテストすることです。こうすることで、防御を強化しながら新たな攻撃経路を開かずに済みます。
ゼロトラストはアイデンティティを第一に
ゼロトラストは技術的に聞こえるかもしれませんが、考え方はシンプルです。「内部」にいるからといって誰かや何かを自動的に信用するのではなく、すべてのログイン、デバイス、アプリリクエストが本人確認を行い、必要最小限のアクセスのみを得るべきだということです。
クラウドでは、いくつかの明確なステップが必要です。常にIDを確認し、権限を最小化し、管理者権限は期限付きで開放しっぱなしにしないことです。シンプルな出発点として、すべての管理者アカウントに多要素認証(MFA)を有効にし、長期利用のアクセスキーを短期利用のものに置き換えることが挙げられます。これにより、パスワードやキーが漏洩しても攻撃者が広範囲に移動することを防ぎ、監査に必要な記録も整備されます。
もしロードマップが必要なら、CISAのゼロトラスト成熟度モデル v2.0 が有用な公開ガイドで、ID、デバイス、ワークロード、データ、ネットワークにわたる進捗を解説しています。
無視できないコンプライアンスの締め切り
コンプライアンスの期限は魅力的には聞こえないかもしれませんが、ビジネスに直接的な影響を与えます。規制が変更されると、システムがそれに従っていることを期限内に、かつ明確な証拠をもって示す必要があります。もしそれができなければ、罰金、取引の遅延、利害関係者の信頼喪失につながります。
2025年に特に重要な3つの期限は以下のとおりです:
- PCI DSS 4.0: カード保持者データを扱うための新しいセキュリティ要件が2025年3月31日から必須に。
- DORA(EU): 金融機関およびその技術提供者は、2025年1月17日からデジタル運用回復力法に従う必要あり。
- EU Data Act: 2025年9月12日から、企業はクラウドプロバイダー間の公平な切り替えをサポートし、適切なデータ可搬性を確保しなければならない。
監査や顧客レビューの直前に証拠を集めるのではなく、「デフォルトで証拠を残す」こと。つまり、定期的なアクセスレビュー、バックアップテストの報告書、変更ログを残しておくことです。これにより、コンプライアンスが障害になることを防ぎ、顧客に信頼性を示せます。
自動化と自動修復
クラウド セキュリティにおける自動化を高速道路のガードレールに例えると分かりやすいでしょう。ガードレールは危険な行為を自動的に阻止します。例えば、ストレージバケットを公開状態にするのを防ぐ、ユーザーが必要以上の権限を得るのを防ぐといった具合です。これにより、誤りが本番環境に到達する前に防げます。
これをさらにスムーズにするのが「標準化されたテレメトリー」です。つまり、異なるセキュリティツールが同じ言語で話すことです。オープンサイバーセキュリティスキーマフレームワーク(OCSF)が2025年に新しい更新を行い、ツールがプラットフォームを超えてアラートやイベントを共有できるようにしています。その結果、手作業によるチケットが減り、修正が速くなり、セキュリティチームを拡大することなく保護が強化されます。
マルチクラウドとハイブリッドセキュリティ
多くの企業はもはや1つのクラウドに依存していません。実際、Flexeraの2025年調査によると、70%の組織がハイブリッド戦略を使用し、平均で2.4のパブリッククラウドプロバイダーにワークロードを分散しています。異なるプラットフォーム間でセキュリティを管理することは、2つの一般的な問題を引き起こします。それは「アイデンティティの拡散(アカウントや権限が多すぎて追跡できない)」と「ログの不均一性(プロバイダーごとに記録方法が異なる)」です。
なぜ重要なのでしょうか?問題が発生したとき、クラウドごとに「違う言語」で記録されていると調査が遅くなります。統一されたビュー(プロバイダー間でアラートやIDが一貫して見えること)があれば、時間を節約し、混乱を減らし、チームが迅速に対応できます。クラウド利用を拡大し、その成長がセキュリティにどのように結びつくかを見たいなら、当社の「クラウドサービスのスケーラビリティ」に関するガイドをご覧ください。
クラウドセキュリティについて初心者が知っておくべきこと
クラウド セキュリティを改善する簡単なステップ
- 管理者にはフィッシング耐性のあるMFAを有効化します。FIDO2/セキュリティキーを推奨。できない場合は少なくともプッシュMFAの番号マッチングを使用します。
- 長期利用のアクセスキーを廃止する。ユーザーやアプリには短期利用・ロールベースの認証情報を使用します。(AWS IAMロール/STS、Google Workload Identity Federation など)
- 公開ストレージをデフォルトでブロックします。S3 Block Public Accessを有効化、Azure Blobの匿名アクセスを禁止、GCS Public Access Preventionを強制します。
- 誰がどこで何をしたかをログに記録します。マルチリージョンのAWS CloudTrailトレイルを作成、AzureアクティビティログをLog Analyticsに送信、Google Cloud Audit Logsを有効化します。
- バックアップを改ざん不可能にし、復元をテストします。S3 Object Lock / Azure Blob immutability / GCS retention lock を活用し、月次で復元ドリルを実施します。
- データを保存時も転送時も暗号化します。暗号化をクラウドベースラインの標準制御として扱います(NIST CSF 2.0参照)。
- ユーザーやキーを作成できる人を制限します。特権アクセスは短期間に制限し、月次でレビューします。
- 定期的にパッチを適用します。月次サイクルを設定し、完了状況を追跡します。(CSF 2.0の「Protect/Recover」に対応)
- クラウドの組み込み脅威アラートを有効化します。デフォルトから始め、徐々に調整します。(AWS Well-Architected Security Pillarが良い参考資料)
- 四半期ごとに2時間のテーブルトップ演習を実施します。ストレージ漏洩やランサムウェアのシナリオを確認し、誰が誰に連絡するか、どう復旧するかを確認します。(CISAのStop Ransomwareガイドはオフライン/改ざん不可能なバックアップとリハーサルの重要性を強調)
中小企業・スタートアップ向けのベストプラクティス
-
短いベースラインから始めり
NIST CSF 2.0 クイックスタートや CISA の CPG をスターターチェックリストに活用し、まずは上位 15〜20 のコントロールに絞ります。 -
プラットフォームガイド活用
AWS Well-Architected Security Pillar、Microsoft Cloud Security Benchmark、Google Cloud Security Foundations を参照して、デフォルトを正しく設定します。 -
24/7監視はアウトソースも検討
専任チームがない場合は MDR(マネージド検知/対応サービス)を活用します。ただし、バックアップ、アクセスレビュー、主要ポリシーは自社で維持します。 -
一貫した指標を追跡
MFA カバレッジ、公開バケット/コンテナ数(目標はゼロ)、監査ログ有効化率、復元にかかる時間、高リスク設定ミスの修正時間などを継続的に追跡します。 -
監査に備える
アクセスレビューやバックアップテスト、変更ログを「デフォルトで証拠」として保存し、調達やコンプライアンスチェックを迅速化します。
参考リソース
- 入門用フレームワーク: NIST CSF 2.0(および中小企業向けクイックスタート)、CISA CPGs。
- クラウド固有のベースライン: AWS Well-Architected Security Pillar、Microsoft Cloud Security Benchmark、Google Cloud Security Foundations。
- アプリセキュリティ基礎: OWASP Top 10 (2021)。AI機能を試験導入する場合は、OWASP Top 10 for LLM Appsを参照。
- ランサムウェア対策: CISA Stop Ransomware Guide(オフライン/改ざん不可能なバックアップの実践を解説)。
- SotaTekの参考資料: 「クラウドサービス」「クラウドサービスの種類」。
よくある質問(FAQ)
クラウド セキュリティとは何ですか?
クラウド環境で稼働するデータ・アプリケーション・ワークロードを保護するためのポリシー、技術、ベストプラクティスの総称です。アクセス制御、暗号化、脅威検知、災害復旧など幅広くカバーし、「共有責任モデル」に基づき、クラウド基盤はプロバイダーが保護し、設定やデータ保護は利用企業の責任となります。
なぜ2025年にクラウド セキュリティが重要なのですか?
85%以上の企業が「クラウドファースト」を採用し、クラウドが事業の中核になっています。一方でGDPR、HIPAA、AIガバナンス基準などの規制強化や、AIを活用する攻撃者の増加により、堅牢なセキュリティ体制を持たない企業は収益や信頼を失うリスクを抱えています。
企業がクラウド セキュリティに投資するメリットは?
- サイバー攻撃や障害への強い耐性
- コンプライアンス対応力の向上
- 顧客や取引先からの信頼獲得
- 安全な基盤による持続的成長とスケーラビリティ
2025年に企業が直面する主な脅威は?
- データ侵害と情報漏えい
- 内部関係者や第三者による不正アクセス
- クラウドサービスの設定ミス
- ワークロードやバックアップを狙うランサムウェア
効果的なクラウド セキュリティ強化策は?
- AI活用:異常検知やアラート精度向上
- アイデンティティ管理:MFA導入、短期有効のアクセスキー使用
- ツール統合:CNAPP + DSPMでリスク一括管理
- 自動ガードレール:誤設定を防ぎ、自動修正
- 復旧力強化:イミュータブルバックアップと定期的な復元テスト
- 社員教育:フィッシング対策や模擬演習
2025年の注目トレンドは?
- 防御におけるAI活用とAIガバナンス
- ゼロトラスト(特にアイデンティティ管理)
- コンプライアンス対応(PCI DSS 4.0、DORA、EU Data Act)
- 自動化と自動修復
- マルチクラウド・ハイブリッドセキュリティの強化
初心者が最初に取り組むべきことは?
- 管理者にMFAを有効化
- 長期アクセスキーの廃止
- 公開ストレージをブロック
- すべての操作をログ化
- 改ざん不可のバックアップと復元テスト
- 保存・転送データの暗号化
- 特権アクセスの最小化とレビュー
中小企業やスタートアップに適したアプローチは?
- NIST CSF 2.0やCISA CPGで基本対策を絞って実施
- AWS / Azure / Googleのベンチマークを参照して設定
- 24/7監視はアウトソース、主要ポリシーは自社管理
- MFAカバレッジや公開バケット数など簡単な指標を追跡
- アクセスレビューや変更ログを証拠として保存
さらに学ぶにはどこを参考にすればいいですか?
- フレームワーク:NIST CSF 2.0、CISA CPGs
- クラウド別ベースライン:AWS Well-Architected、Microsoft Cloud Security Benchmark、Google Cloud Security Foundations
- アプリセキュリティ:OWASP Top 10、OWASP Top 10 for LLM Apps
- ランサムウェア対策:CISA Stop Ransomware Guide
- SotaTekリソース:「クラウドサービス」「クラウドサービスの種類」
まとめ
2025年におけるクラウド セキュリティは、単なる「守りの仕組み」ではなく、企業の成長と信頼を支える戦略的基盤となっています。
クラウドは事業を加速させる一方で、攻撃者にとっても格好の標的です。AIを活用した防御、自動化によるガードレール、ゼロトラストに基づくアクセス管理、イミュータブルなバックアップといった対策は、もはや必須の取り組みです。
特に重要なのは、「早期検知」「迅速対応」「確実復旧」の3点を継続的に実現できる体制を整えることです。さらに、コンプライアンス要件や顧客の信頼を満たすためにも、セキュリティは事業運営の中心に据える必要があります。
クラウド セキュリティを正しく理解し、段階的に施策を取り入れることで、企業は攻撃や障害に強いだけでなく、持続的な成長と競争優位を実現できます。セキュリティを「コスト」ではなく「事業を前進させる投資」と捉えることが、2025年以降を勝ち抜く鍵となるでしょう。
SotaTek Japan は、CNAPPやDSPMの導入支援から運用改善まで、一貫して伴走いたします。セキュリティ強化に関するご相談は、今すぐお問い合わせください。