
デジタル化やクラウド活用が進む一方で、サイバー攻撃や情報漏えいのリスクは年々高度化・巧妙化しています。企業規模を問わず、システムやネットワークの安全性を客観的に把握し、継続的に改善していくことが、いまや事業継続における重要な経営課題となっています。
セキュリティ診断とは、こうした脅威に備えるために、自社のIT環境がどの程度安全なのか、どこにリスクが潜んでいるのかを可視化するための取り組みです。
本記事では、セキュリティ診断の概要から、重要性、主なテストの種類、実施前の準備をわかりやすく解説します。
セキュリティ診断とは
セキュリティ診断 とは、システムやネットワークを分析し、脆弱性やその他の弱点を特定するプロセスのことを指します。これは情報システム管理(Information Systems Management)において非常に重要な取り組みであり、リスクを理解し、適切に低減するために役立ちます。
セキュリティ診断は、システムやネットワークのセキュリティ状態(セキュリティポスチャ)を評価するためのプロセスです。その内容は、組織のITインフラに対する簡易的な監査から、組織内のあらゆるリスク領域を網羅する、数か月に及ぶカスタマイズ型のプロジェクトまで幅広く存在します。
セキュリティ診断では、ネットワーク、アプリケーション、OS(オペレーティングシステム)ソフトウェア、ハードウェア構成、さらにはデータの機密性など、現在のシステム状態を分析することで、セキュリティリスクを特定・分類します。その目的は、予算・リソース・スケジュールを考慮しながら、これらのリスクを低減するための実行可能な対策計画(アクションプラン)を策定することです。
セキュリティ診断は、主に以下の3つのステップで構成されます。
- 脆弱性の検出
システム内に存在する潜在的なセキュリティホールや弱点を洗い出します。 - 脆弱性の修正・緩和
特定された脆弱性に対して、修正や影響を最小限に抑えるための対策を実施します。 - 検証
修正後にシステムが正しく動作しているか、また新たな問題が発生していないかを確認します。
これらのステップを完了したうえで、次のフェーズの対策実施へと進んでいきます。
セキュリティテストの種類
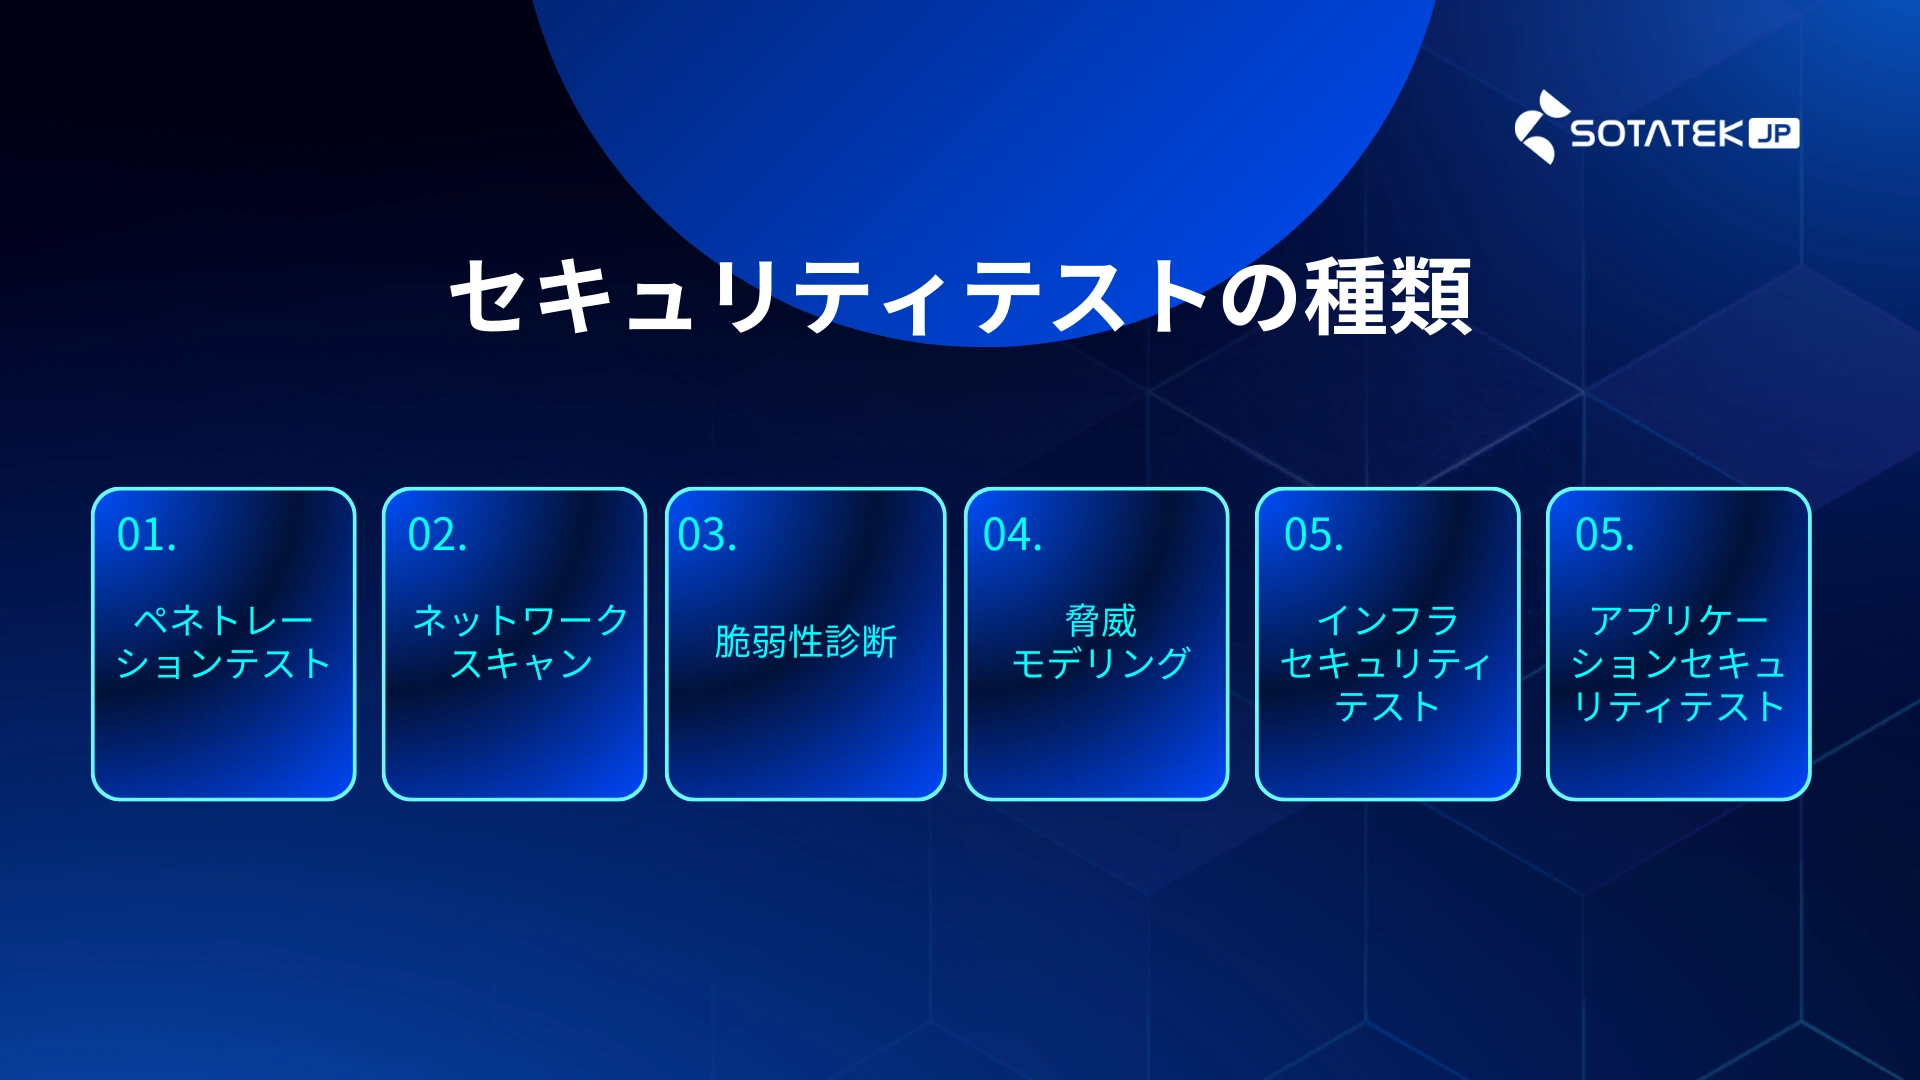
セキュリティ診断とは、企業の業務プロセスやITインフラを評価し、セキュリティ上の欠陥やリスクを特定するための取り組みです。セキュリティにはさまざまな実施方法がありますが、以下は代表的なセキュリティテストの種類です。
- ペネトレーションテスト
- ネットワークスキャン
- 脆弱性診断
- 脅威モデリング
- インフラセキュリティテスト
- アプリケーションセキュリティテスト
ペネトレーションテスト
ペネトレーションテストとは、実際の攻撃を想定してネットワークやシステムへの侵入を試み、組織のセキュリティ強度を評価するテスト手法です。「エシカルハッキング(倫理的ハッキング)」とも呼ばれます。このテストの目的はシステムに損害を与えることではなく、実際の攻撃が発生する前に潜在的な脆弱性を発見し、対策を講じることにあります。
一般的なペネトレーションテストでは、以下のような手順に従って実施されます。
- 情報収集(リコネサンス)
- スキャンおよび列挙
- 脆弱性の悪用(エクスプロイト)
- アクセス維持と目標達成の確認
実行時には、以下のようなツールが使用されることがあります。
- ポートスキャナー(例:nmap、Angry IP Scanner)
- 脆弱性スキャナー(例:OpenVAS、Nessus)
- Webアプリケーション診断ツール(例:Burp Suite)
ただし、テストの目的によっては、これらのツールを必ずしも使用する必要はありません。
ネットワークスキャン
ネットワークスキャンとは、ネットワーク上に接続されているデバイスを特定するプロセスです。ポートスキャンや脆弱性スキャンなど、さまざまな方法で実施されます。目的は、攻撃者に悪用される前にネットワーク上の脆弱性を発見し、修正することです。
例えば、無線LANルーターが適切に保護されておらず、「password」のような推測しやすいパスワードが設定されている場合、攻撃者は物理的に近づかなくても、LAN内に侵入し、他のコンピュータから情報を盗み取ることが可能になります。
脆弱性診断
脆弱性診断とは、システムやネットワークに存在する弱点を特定するプロセスです。構成、設計、設定内容を分析することで、資産のセキュリティ状態を評価します。
脆弱性診断は、手動または自動で実施できます。自動化ツールを使用すれば、数十〜数百の脆弱性を一度に検査でき、手作業では発見に時間がかかる問題も効率的に特定できます。目的は、セキュリティ上の問題が重大なインシデントに発展する前に発見することです。もしすでに外部の第三者によって脆弱性が悪用されていた場合、気づかないうちにデータが侵害されている可能性もあります。
そのため、脆弱性診断は「事後対応」ではなく、「事前対策」として非常に重要です。
脅威モデリング
脅威モデリングとは、アプリケーションに対するセキュリティ脅威を特定・分析・文書化するプロセスです。アプリケーションにとって最も重大な脅威や脆弱性を明確にすることを目的としています。
脅威モデリングは、さまざまな粒度で実施できますが、大きく分けると以下の3種類の脅威があります。
- 攻撃者による脅威
バグや設定ミスを悪用して、アプリケーションを直接攻撃するケース - 人的ミスによる脅威
ユーザーが誤操作によって問題を引き起こしてしまうケース - マルウェアによる脅威
コンピュータやネットワークを標的とし、攻撃者の踏み台として利用されるケース
インフラセキュリティテスト
インフラセキュリティテストは、アプリケーションではなく、情報システムを支える基盤(インフラ)に焦点を当てたペネトレーションテストの一種です。
以下のような脆弱性や問題点を検出できます。
- 監視されていないデバイス(無線アクセスポイント、防犯カメラ、未保護のファイアウォールやルーターなど)
- 管理者アカウントや物理入退室用バッジに対する、弱い、または存在しないパスワードポリシー
- OSアップデートやウイルス定義ファイルの更新が不十分なパッチ管理体制
アプリケーションセキュリティテスト
アプリケーションセキュリティテストとは、ソフトウェアアプリケーション内の脆弱性を特定するためのテストです。アプリケーションが安全で、信頼できるかどうかを検証します。このテストでは、不正なユーザーやハッカーによって悪用される可能性のあるバックドアやコード上の欠陥を検出します。
特に、パスワードやクレジットカード番号などの個人情報・機密情報が適切に保護されているかといった観点に重点を置いて実施されます。
セキュリティ診断の準備ステップ
セキュリティ診断を効果的に進めるためには、実施そのもの以上に「事前準備」が重要です。
監査担当者(アセッサー)との面談に臨む前に、明確な目的と計画を立てておくことで、診断の成果は大きく変わります。
まずは、診断を通じて何を明らかにしたいのか、どのような改善につなげたいのかを整理しましょう。そのうえで、事前に質問リストを用意しておくことで、打ち合わせを本当に重要なポイントに集中させることができます。
以下では、セキュリティ診断を円滑に進めるための3つの準備ステップをご紹介します。
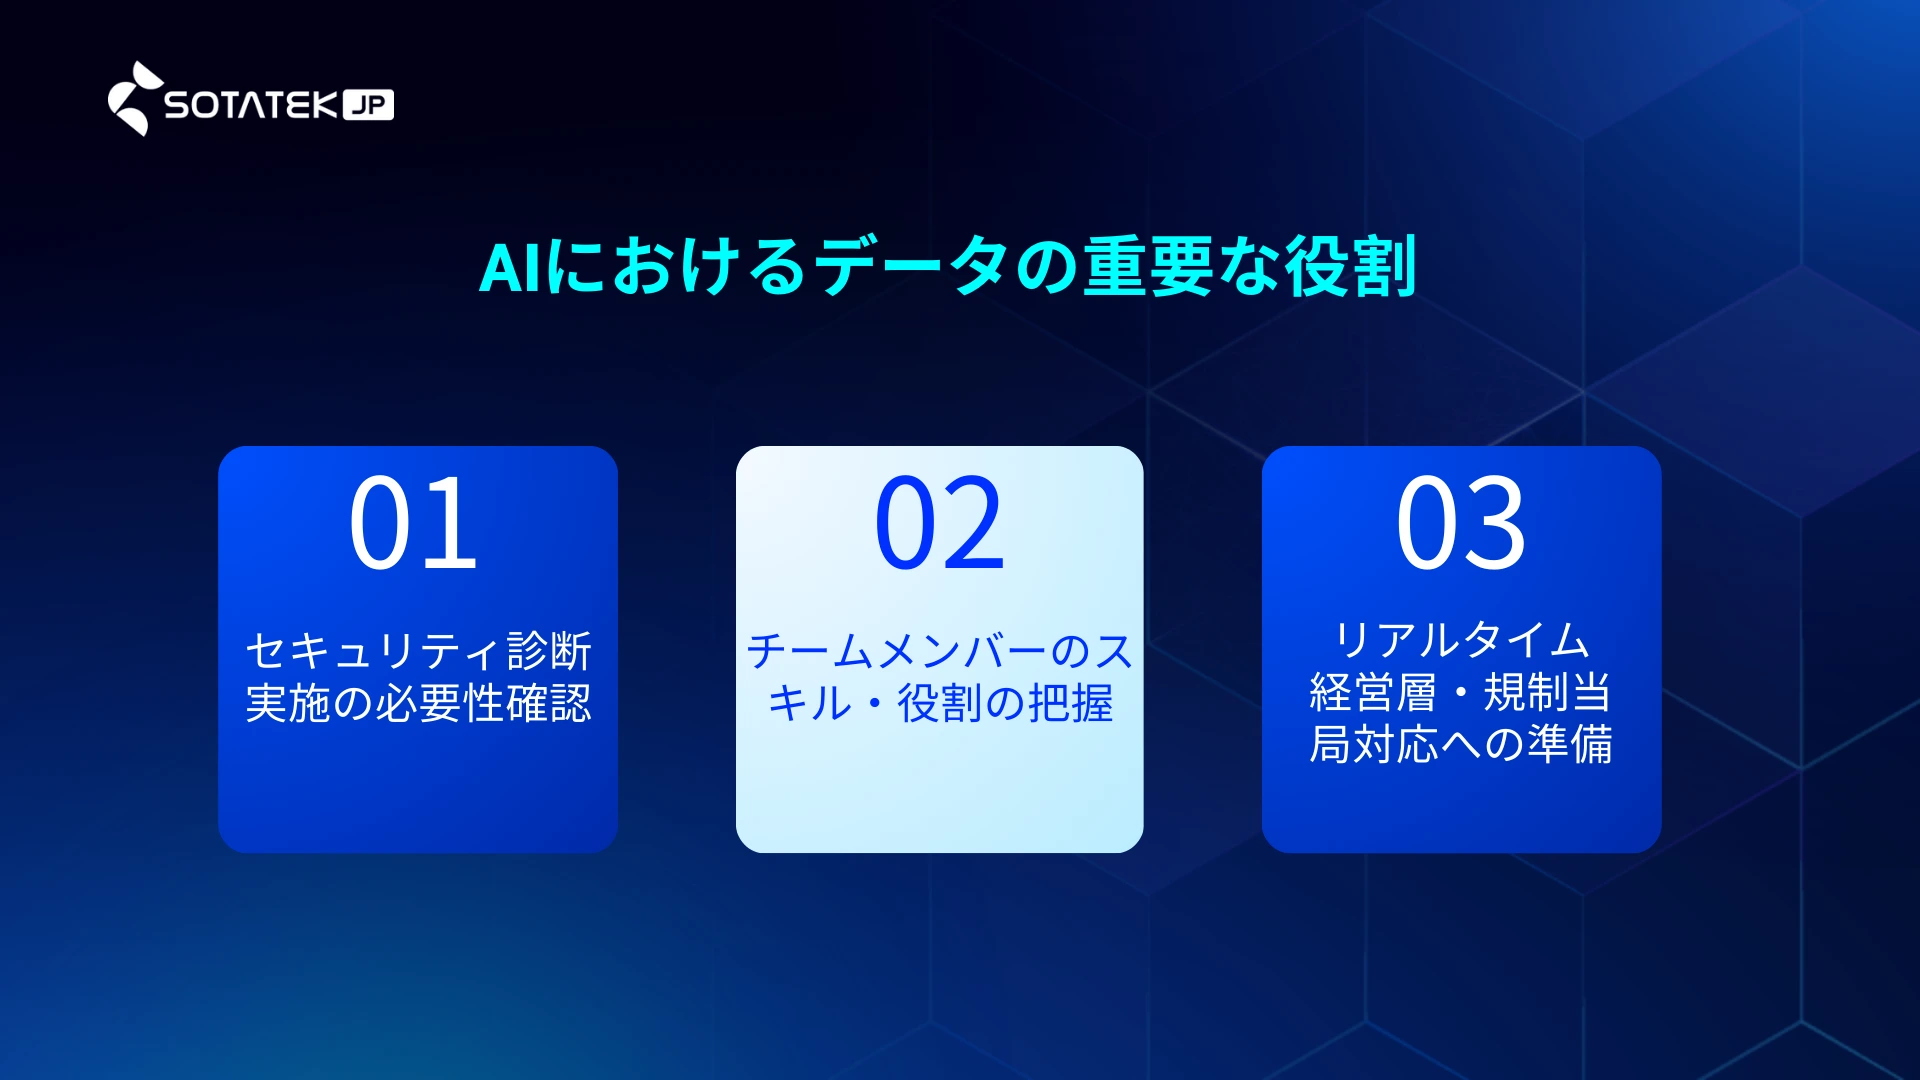
セキュリティ診断実施の必要性確認
最初のステップは、そのセキュリティ診断が本当に今必要なのかを見極めることです。一見すると当たり前のように思えますが、日々の運用業務に追われるIT部門では、リスクの兆候を見逃してしまったり、診断の実施タイミングが後回しになったりするケースも少なくありません。現在のセキュリティ状況や、直面している課題、外部からの要請(取引先・規制対応など)を整理し、診断の目的と必要性を明確にしておきましょう。
チームメンバーのスキル・役割の把握
次に重要なのが、関係するチームメンバー全員のスキルや役割を把握することです。セキュリティ診断は特定の担当者だけで完結するものではなく、IT、セキュリティ、業務部門など、組織横断での協力が求められます。各メンバーがどの分野に強みを持ち、どの部分でサポートが必要なのかを事前に把握しておくことで、スムーズな進行が可能になります。役割分担が明確になった後は、必要に応じて追加のトレーニングや情報共有の場を設けることも検討するとよいでしょう。
経営層・規制当局対応への準備
最後に忘れてはならないのが、経営層や規制当局からの質問への備えです。診断診断の目的や進め方、結果として得られるレポートが事業や経営判断にどのような影響を与えるのかについて、説明を求められる場面は少なくありません。「なぜ今診断を行うのか」「結果をどのように活用するのか」といった点を、誰にでもわかる言葉で説明できるよう、あらかじめ整理しておくことが重要です。
なぜサイバーセキュリティ診断は重要なのか?
セキュリティ診断の目的は、組織が直面する脅威へのリスクを低減し、データ侵害を防止し、GDPR(EU一般データ保護規則)などの法規制への準拠を確保するための戦略を策定することです。このプロセスは、問題が深刻化する前に早期発見できるよう、定期的に実施されるべきものです。
セキュリティ診断は、データを保護し、コンプライアンスを維持したいすべての組織にとって不可欠です。脆弱性の特定、改善策の提示、適切なセキュリティ対策の導入支援までを含む、包括的な取り組みです。
また、以下のような場面でも有効です。
- 既存のセキュリティ対策を評価したい場合
- 自社インフラでセキュリティインシデントや侵害が発生した場合
インターネットは非常に危険な環境です。Webサイトへの攻撃は日常的に発生しており、悪意あるハッカーは金銭や機密データを狙ってシステムに侵入します。また、フィッシングなどの詐欺手法により、ログイン情報や個人情報が盗まれるケースも後を絶ちません。
こうした被害を防ぎたい、あるいは既存の防御体制をさらに強化したいのであれば、専門家による定期的なセキュリティ診断が不可欠です。
まとめ:セキュリティ診断が重要な理由
セキュリティ診断は、以下の点で大きな価値を持ちます。
-
ビジネスにおけるリスクの把握
-
セキュリティ上のリスクおよび脆弱性の特定
-
既存セキュリティ対策の有効性の評価
-
セキュリティ対策における不足・ギャップの発見
-
セキュリティ強化方針の明確化およびサイバー攻撃リスクの低減
-
セキュリティ投資の優先順位付け
-
セキュリティパフォーマンス測定のための基準(ベースライン)の提供
よくある質問(FAQ)
セキュリティ診断とは何ですか?
セキュリティ診断 とは、システムやネットワークを分析し、脆弱性やセキュリティ上の弱点を特定・評価するプロセスです。組織のセキュリティ状態(セキュリティポスチャ)を把握し、リスクを低減するための対策計画を立てることを目的としています。
セキュリティ診断はなぜ重要なのですか?
サイバー攻撃やデータ侵害のリスクを低減し、個人情報や機密データを保護するためです。また、GDPRなどの法規制や業界基準への対応、経営判断に必要なリスク可視化の観点でも重要です。
セキュリティ診断はどのような流れで実施されますか?
一般的に、以下の3ステップで実施されます。
-
脆弱性の検出
潜在的なセキュリティホールや弱点を洗い出します。 -
脆弱性の修正・緩和
発見された問題に対する修正や対策を実施します。 -
検証
修正後の動作確認と、新たな問題が発生していないかを確認します。
セキュリティ診断とペネトレーションテストの違いは何ですか?
セキュリティ診断は、システム全体の脆弱性やリスクを幅広く洗い出し、改善策を提示する包括的な取り組みです。一方、ペネトレーションテストは、実際の攻撃を想定して侵入を試み、どこまで突破できるかを検証する実践的なテストです。多くの場合、セキュリティ診断の一部としてペネトレーションテストが実施されます。
セキュリティ診断はどのくらいの頻度で実施すべきですか?
一般的には年1回以上の定期的な実施が推奨されます。
加えて、以下のタイミングでは実施を検討すべきです。
-
新しいシステムやアプリケーションを導入したとき
-
クラウド移行や大規模な構成変更を行ったとき
-
セキュリティインシデントが発生した後
-
法規制や取引先要件への対応が必要になったとき
セキュリティ診断を実施すると業務に影響はありますか?
通常、業務への影響を最小限に抑えるよう計画・実施されます。ただし、診断内容によっては一時的に負荷がかかる場合や、事前調整が必要なケースもあります。そのため、事前の打ち合わせやスケジュール調整が非常に重要です。
セキュリティ診断の結果はどのように活用すればよいですか?
診断結果は以下のような形で活用できます。
-
脆弱性への優先順位付き対応計画の策定
-
セキュリティポリシーや運用ルールの見直し
-
経営層へのリスク報告・意思決定の材料
-
監査・コンプライアンス対応のエビデンス
「診断して終わり」ではなく、改善アクションにつなげることが重要です。
小規模な企業やスタートアップでもセキュリティ診断は必要ですか?
はい、必要です。企業規模に関係なく、サイバー攻撃の対象になる可能性はあります。特に近年は、セキュリティ対策が手薄な中小企業が狙われるケースも増加しています。規模に応じた範囲・内容で診断を行うことが有効です。
セキュリティ診断は法令対応にも役立ちますか?
はい。GDPRをはじめとする各種法規制や業界ガイドラインでは、適切なセキュリティ対策の実施が求められています。セキュリティ診断は、コンプライアンス対応状況を確認し、改善するための重要な手段となります。
セキュリティ診断と脆弱性診断は同じものですか?
完全に同じではありません。
脆弱性診断は、主に技術的な弱点の洗い出しに焦点を当てます。一方、セキュリティ診断は、技術面に加えて運用・組織・プロセスも含めて評価する、より広範な概念です。
セキュリティ診断を行うことで本当に攻撃を防げますか?
100%すべての攻撃を防ぐことは困難ですが、セキュリティ診断を定期的に実施することで、攻撃を受けるリスクや被害規模を大幅に低減できます。
特に「攻撃されやすい状態」を早期に把握できる点が大きな効果です。
セキュリティ診断の費用はどのように決まりますか?
費用は以下の要素によって変動します。
-
診断対象の範囲(ネットワーク、アプリ、クラウドなど)
-
システム規模・複雑性
-
実施期間
-
手動診断か自動診断か
まずは簡易診断から始め、段階的に拡張するケースも多くあります。
まとめ
セキュリティ診断にはさまざまなテスト手法があり、目的やシステム構成に応じて適切に選択・組み合わせることが求められます。また、診断を有効な成果につなげるためには、事前準備や関係者間の連携、経営層への説明体制も欠かせません。セキュリティ診断は「一度実施して終わり」ではなく、継続的な改善サイクルの出発点です。定期的な診断を通じてリスクを早期に発見・是正し、変化し続ける脅威に備えることで、より安全で信頼性の高いIT環境を構築することが可能になります。
自社の状況や成長フェーズに応じたセキュリティ診断を検討し、持続的なセキュリティ強化につなげていきましょう。
SotaTekはこれまで数多くの企業システムを開発・運用してきた経験から、セキュリティ面の課題をより深くサポートする必要性を感じ、「SotaSecure」を立ち上げました。セキュリティ診断サービスを中心に提供し、企業の成長段階やサービス拡張に合わせた柔軟なセキュリティ支援体制を実現します。